

С давних времён для авторизации в различных сервисах и приложениях используются пароли. На смену им сначала пытались прийти электронные ключи (токены), но они не получили широкого распространения. Позже появился Passkey, но он скорее стал продвинутыми куки, а не тем, что сможет надолго сохранить ваш доступ в нужный сервис. В результате до сих пор не получилось полноценно заменить пароль.
Развитие вычислительных мощностей ставит жёсткие требования к современным паролям. Для обеспечения надёжной защиты в 256 бит нужен пароль длиной 40 символов! Я разработал современную замену паролю — бумажный ключ PaperKey. Это простой, но в то же время надёжный ключ, про него я расскажу в этой статье.
Введение
Передо мной, как перед пользователем, часто встаёт вопрос: как сохранить доступ к различным сервисам, криптокошелькам и приложениям? На данный момент есть несколько вариантов, каждый из которых имеет свои недостатки:
Пароль или кодовая фраза. Сложно запомнить, легко ошибиться при переписывании вручную и так же легко скомпрометировать, показав его на камеру или сохранив на ПК.
Токен. Дорогой и требует специального программного обеспечения и драйверов.
Passkey. Жёстко привязан к железу, которое крайне недолговечно.
Авторизация через сторонние сервисы или номер телефона. В данном варианте от вас ничего не зависит, и вам остаётся лишь надеяться на лучшее.
Я разработал бумажный ключ PaperKey. По сути это пароль, записанный на бумажку, но в нём внедрены несколько степеней защиты от компрометации и добавлен ряд автоматизаций для удобной работы с ним. Важным преимуществом перед электронными ключами является то, что PaperKey каждый сможет изготовить самостоятельно, и он сможет прослужить не один десяток лет.
Что такое PaperKey
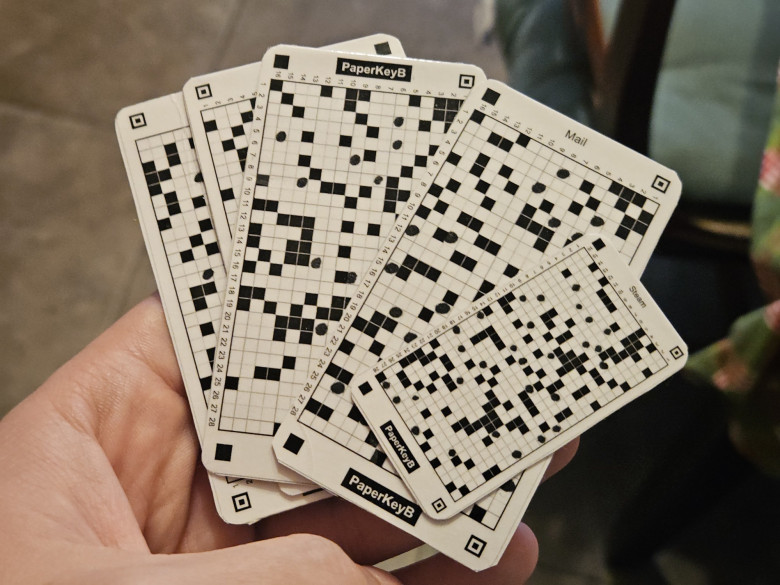
PaperKey — бумажная карточка размером с банковскую, на которой с двух сторон расположена таблица со случайным заполнением клеток. Чтобы получить ключ или войти в приложение, карточку надо просканировать смартфоном.
У PaperKey есть три степени защиты, каждая из которых по отдельности может обеспечивать 256 бит защиты (для точек — при достаточном их числе):
Случайный ключ, сгенерированный при печати карточки.
Ручное добавление случайных точек — защищает от перехвата во время печати.
Две стороны карточки — защищают от случайного попадания карточки на камеру, например когда она лежала на столе или когда вы вынимали её из кошелька.
Более подробно про защиту можно прочитать в описании карточки и оценке стойкости.
Вместе с моим другом Клодом мы написали базовое браузерное приложение для генерации, проверки и сканирования карточек. Проект полностью открытый (лицензия Apache 2.0), и вы можете интегрировать PaperKey в своё приложение.
Как изготовить
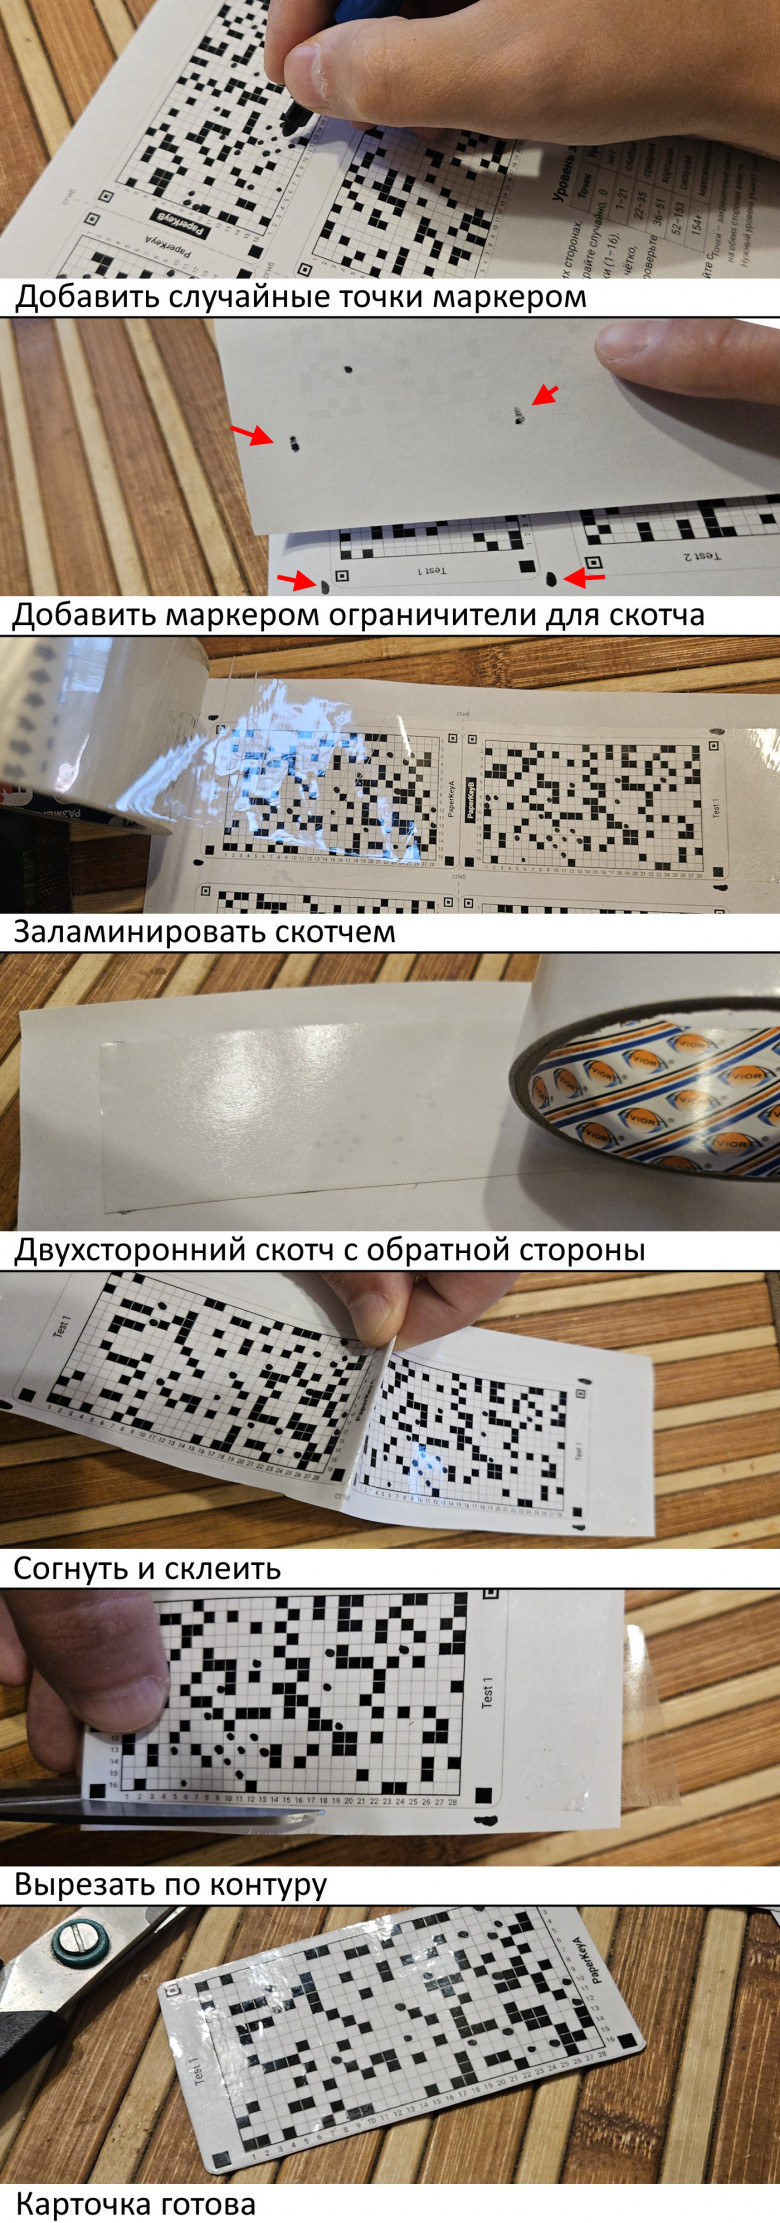
Изготовить карточку крайне просто (подробная инструкция с фотографиями):
Сгенерировать её с помощью генератора и распечатать.
Затем добавить маркером на листе дополнительные случайные точки.
Проверить камерой в приложении, что вы ничего не напутали и всё сделали правильно.
Дальше вырезать карточку, склеить и заламинировать скотчем.
Возможности карточки
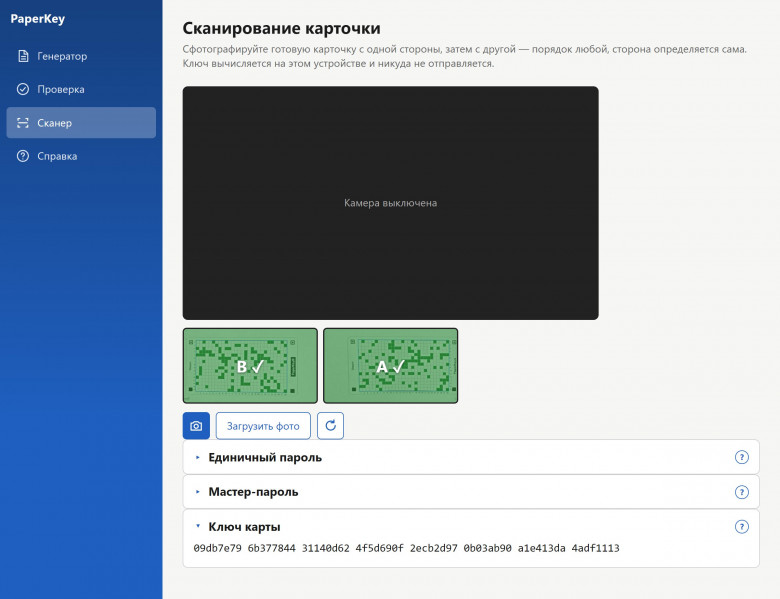
После сканирования карточки по ней генерируется 256-битный ключ, который уже можно использовать для различных сервисов и приложений.
Ключ можно использовать в чистом виде, например для создания на его основе вашего криптокошелька. Либо можно использовать этот ключ для авторизации в сервисах, которые это поддерживают. Также на основе ключа можно сгенерировать пароль для простого входа по паролю. По одной карточке можно сгенерировать один пароль или использовать её как мастер‑ключ для генерации различных паролей по имени сервиса. Утилита для работы с паролями доступна в сканере.
За счёт того, что карточка двусторонняя, её можно разделить. Это позволяет хранить её в двух местах, что защитит её от кражи. Либо можно отправить половинки карточки двумя разными курьерами вашему другу, и курьеры по отдельности не смогут её расшифровать.
Дальнейшее развитие
Я надеюсь на дальнейшее развитие PaperKey и популяризацию его в массах. Сейчас в моём репозитории доступен исходный код базовой утилиты, а также вся документация и спецификация. Я планирую также разработать различные модули для интеграции сканера карточек в приложения. Также надеюсь, что мою идею поддержат и другие разработчики. Буду рад услышать от вас критику в комментариях.
P. S. Оценки токенов и Passkey во введении — моё субъективное мнение как пользователя, а не технический разбор.
Комментарии (76)


SkifDS
19.10.2026 11:10То есть все опять свелось к бумажке с паролем, прилепленной скотчем на монитор

HOMPAIN Автор
19.10.2026 11:10Даже в этом случаи карточка даёт приемущества.
Что бы пароль реально обеспечивал защиту от перебора, он должен быть длинным и его долго вводить. Если кто-то будет проходить мимо, он не сможет украсть пароль с карточки, т.к. нужно 2 стороны.

Mishootk
19.10.2026 11:10Давайте приклеим бумажку с паролем обратной стороной. Тогда проходящий мимо вообще не подумает, что это пароль.

Iscander_Che
19.10.2026 11:10Любопытное решение. Но, имхо, с пользовательской точки зрения слишком навороченное: генерируй, печатай, ставь точки, ламинируй, сканируй... Как мастер-ключ к менеджеру паролей или для разблокировки рабочей станции годится. Ну, и ещё, возможно, для доступа к банковским приложениям на телефоне. А на каждый чих своя карточка... Заморочно как-то. :)
HOMPAIN Автор
19.10.2026 11:10Я вижу такой сценарий. Один раз потратил время и вошёл по карте. Потом убрал карточку в шкав и используешь passkey. Через 2 года потерял или сломал телефон, достал карточку и залогинился на новом.
Ламинировать и ставить точки - это опционально, можно просто распечатать и лист целиком в шкаф убрать. Тот же гитхаб заставил меня ключи доступа распечатать.
Mishootk
19.10.2026 11:10Один раз потратил время и вошёл по карте. Потом убрал карточку в шкав и используешь passkey.
Почему бы в этом случае просто не убрать в шкаф обычную бумажку с паролем? Можно даже разделить ее на две части, и хранить в разных шкафах.
Как только пароль где-то записан и попал в чужие руки, уже не так важно, через сколько обратимых операций он прошел, чтобы злоумышленник смог его вскрыть.И да, QR-код надежнее, потому что допускает утрату части своей площади. Сканируется любой программой для кодов. И генерируется тоже. Пароль тоже можно разделить и записать в два кода, которые хранить независимо, распечатать на двух сторонах, посылать по почте (аналог вашему желанию).
Ваши карточки насколько сильно можно повредить, чтобы они сохранили информацию достаточную для восстановления пароля?Через 2 года потерял или сломал телефон, достал карточку и залогинился на новом.
Если не потерял при этом доступ к программе сканирования ваших карточек. QR сканер доступен повсеместно.
HOMPAIN Автор
19.10.2026 11:10Что бы обеспечить 256 бит в пароле, нужен пароль 40 символов со всеми доступными знаками. А что бы при этом его еще можно было разделить, сохранив его стойкость, нужно 80 символов.
В моей карточке потеря клеток не допускается, пароль можно будет восстановить лишь перебором потеренных клеток. Я думал о том, как добавит избыточность, но это приводило к ухучшению стойкости, поэтому я добавил скотч)
Как вы заметили, ничего прям нового и волшебного в моей идеи нет. Я объединил разные идеи, описал это и добавил функционал для простой работы с карточкой.

inkelyad
19.10.2026 11:10Все равно непонятно, чем ваша карточка со случайными точками (ну, т.е. числом) лучше QR (ну ладно, двух) со случайными же данными.
HOMPAIN Автор
19.10.2026 11:10Можно записать пароль в qr код, я сделал это более удобном формате: -Размер карточки такой, что помещается в кошелёк к обычным картам, при этом большие клетки и легко ставить точки маркером. -В qr коде есть контрольная сумма, точки не добавишь. -Правильно рассчитано количество точек, чтобы была нужная степень защиты и при этом сохранялся компактный размер.
Можно было разработать что-то подобное на основе qr кода, я просто выбрал другой путь. А голый qr код без доп. софта для такой задачи будет использовать не удобно.
inkelyad
19.10.2026 11:10У вас тоже есть дополнительный софт.
Поэтому:
1) Ставим клавиатуру, которая может читать напрямую QR коды (можно и без него, тогда копировать из читалки QR кодов придется)
2) Берем любимый парольный менеджер (Ну или что-то вроде CryptoPass для генерации из мастер-пароля и имени сервиса)
3) Генерируем случайны пароль для этого менеджера, делим пополам, печатаем в виде QR
Использование: открываем менеджер, ставим на поле ввода мастер-пароля, предъявляем клавиатуре одну сторону карточки с QR, потом другую.
А теперь было бы неплохо объяснить разницу с тем, что у вас, потому что из статьи я не понял.HOMPAIN Автор
19.10.2026 11:10Ставим специальную клавиатуру, еще один менеджер, потом в третьей программе генерируем пароль, в четвёртой печатаем qr код…
В моём варианте вам ничего ставить не надо. И у вас куча дыр с копироованием в буфер, который доступен многим приложениям на телефоне.
inkelyad
19.10.2026 11:10В моём варианте вам ничего ставить не надо.
"Утилита для работы с паролями/сканер" тоже сама на устройствах не заводится. Надо ставить. И то что она нагенерировала - в нужные места тоже не непонятно чем переносится будет а вполне копированием через буфер. Все остальное делается как бы не тем, что в системе обычно уже и так есть, включая парольные менеджеры. Ну тут уже вксовщина, стоит ли предустановленным пользоваться. Но passkey-и, которым предлагается в качестве основного способа входа пользоваться - они в чем хранятся?
И то что я предложил ставить - достаточно стандартное, не уникальное и вполне будет доступно достаточно долго, в отличии от вашего софта.

MonkAlex
19.10.2026 11:10А в чём отличие от токена?
Отдельная штука, с которой надо уметь взаимодействовать (какое то приложение для смартфона?).
Токен при этом защищен от копирования (верим на слово производителю) и его утеря будет заметна, тогда как сфоткать бумажку явно проще и это незаметно.
MonkAlex
19.10.2026 11:10Попробую детальнее разобрать.
Как я понял, это по факту один какой-то набор данных, который ближе к мастер-паролю, от которого потом остальное можно создавать, если хочется.
Логин-пароль имеют те же плюсы минусы тогда? Ну т.е. буквально пароль на бумажке в виде паперкея получается?
Токен я выше описал, физическая штуковина, дающая куда-то доступ, только копировать нельзя в отличие от паперкея.
Пасскей я вижу как токен, только внутри устройства сразу. И ещё дополнительный плюс - на уровне устройства встроена проверка, не требуется доп софт. Т.е. минусов нет, какие тут плюсы у паперкея? Его независимость от устройства? Наверно есть сценарии, где это круто, но я навскидку не смог сообразить.
Номер телефона не знаю как оценить, он нигде не является фактором как таковым, фактор в смс. У смс есть плюсы минусы, например они обычно сессионные и ограничены по времени, что наверно плюс. Зависимость от сети, возможность перехвата - очевидные минусы.
HOMPAIN Автор
19.10.2026 11:10Если вы используете карточку как генератор пароля, то да. По сути это тоже самое. Но карточку можно использовать как 256битный ключ и тогда степень защиты выше, чем у пароля. К тому же я добавил удобный функционал для работы с паперкей. Мне кажется это проще чем придумывать пароль и записывать его на стикер, а потом ещё думать это 0 или О, l или I или |.
По токену ниже ответил
Паскей привязан к телефону, его невозможно вытащить или скопировать. Телефон разбил и всё, паскея нет. Новый паскей можно сгенерировать через аккаунт в облаке сервиса в который вы входите. Но первичный доступ к аккаунту всё равно оказывается защищен паролём.
inkelyad
19.10.2026 11:10Паскей привязан к телефону, его невозможно вытащить или скопировать. Телефон разбил и всё, паскея нет.
Откуда такое? Вот прямо от гугла (выделение мое):
Passkeys are securely encrypted on-device before being synced, and requires decrypting them on new devices. Passkeys can be stored in password managers like Google Password Manager, which synchronizes passkeys between the user's Android devices and Chrome browsers that are signed into the same Google account. Users with Android 14 or later can also opt to store their passkeys in a compatible third-party password manager. Users aren't restricted to using the passkeys only on the device where they're available—passkeys available on phones can be used when logging into a laptop, even if the passkey isn't synchronized to the laptop, as long as the phone is near the laptop and the user approves the sign-in on the phone. As passkeys are built on FIDO standards, all browsers can adopt them.
У эппла - так же вроде бы.
Нет, есть Device Bound пасскей, но про них, если я не ошибаюсь, явно пишут, что создавать по необходимости для привязки устройства как доверенного, а не в качестве единственного способа входа.
MonkAlex
19.10.2026 11:10Каким образом 256 битный ключ стал безопаснее, когда исходный источник - тот же самый паперкей?
Паперкей тоже подвержен повреждению или утере, а невозможность скопировать паскей - это его фича.
HOMPAIN Автор
19.10.2026 11:10Паперкей изначально из всей таблицы генерирует 256 битный ключ. Генерация пароля это уже долнительные опции, они уже из этого ключа генерируются, а не наоборотю
Я считаю что паперкей и паскей должны работать вместе. Паперкей - это основной доступ, который хранится и достаётся в крайних случаях. После входа генерируется и используется паскей.
HOMPAIN Автор
19.10.2026 11:10Моя карточка универсальнее и проще.
Токены дорогие. Его надо специально купить и как-то настроить. Они долго не живут(10+лет). Никто не будет покупать токен для входа на почту.
Я раньше ждал, что токены обретут популярность. Но почему-то этого не случилось и сейчас это нишевый продукт.

akaluth
19.10.2026 11:10Моя карточка универсальнее и проще.
WebAuthn не согласен с этим утверждением, как и с утверждением что токен требует драйверов/дополнительного ПО
Токены дорогие
picokeys
Его надо специально купить и как-то настроить
Карточку нужно на чём-то (и чем-то) напечатать

RulenBagdasis
19.10.2026 11:10Токены дорогие.
Нет. Данные дороже.
Его надо специально купить и как-то настроить.
FIDO2 работают из коробки, ничего там не надо настраивать.
Никто не будет покупать токен для входа на почту.
Добрый вечер. Отучаемся говорить за всю сеть (с)
Моя карточка универсальнее и проще.
Универсальнее и проще прикладывания пальца к токену? Сомневаюсь.

Resursator
19.10.2026 11:10Кажется удобнее использовать нфс метку с зашифрованным паролем.
HOMPAIN Автор
19.10.2026 11:10Вы уверены, что через 2 года она у вас прочитается? Флэш память не долговечна


ARad
19.10.2026 11:10Великолепный план. Просто охеренный, если я правильно понял. Надёжный, как швейцарские часы.

ritorichesky_echpochmak
19.10.2026 11:10Как швейцарский сыр. Сначала когда все вокруг раскурят что за бумажка на мониторе - сфоткает примерно весь офис, вопрос лишь времени когда протекут обе прекрасно читаемые стороны. Распарсить фотку качества "на лапоть" с такими пихелями даже проще чем текст. Потом выяснится что наколенная поделка нужная для расшифровки отсутствует там, где тебе нужно и поэтому кочует сначала "фото на телефон", потом в буфер. потом в телегу самому себе, потом из телеги на ноуте в шелл чтобы куда-то в ремоут... Потом наколенная поделка, так и не ставшая стандартом, починет в бозе и нужно рак мозга словить чтобы вот прям в моменте срочно этим воспользоваться когда понадобилось. А потом и бумажка куда-то протеряется успешно. Или перепутается. Или кто-то ещё маркером потыкает - прикольно же. Если ещё на термоплёнке печатать - ваще АГОНЬ!
ARad
19.10.2026 11:10Двойной скотч и ламинирование придают особую надежность. Вот думаю может сразу татуху на интимном месте сделать. Там то точно никто не увидит! Главное дополнительные точки поставить самому после тату мастера.

axion-1
19.10.2026 11:10Вот думаю может сразу татуху на интимном месте сделать. Там то точно никто не увидит!
Как-то грустно получилось )


yellowmew
19.10.2026 11:10родителям этот судоку не показывайте - враз решат (у меня мама любит разгадывать)
:D

Kriminalist
19.10.2026 11:10А зачем эти точки? Пусть сканер берет фото из галереи, и его использует как мастер-ключ по своему алгоритму, то есть два фото. Нет, лучше 3, как в Джонни-мнемонике! ;)
HOMPAIN Автор
19.10.2026 11:10Сама генерация случайна итак. Проблема в печати. Я слышал, что некоторые принтеры могут сохранять всё что печатаешь или сканируешь. Если для печати нужно сохранить файл, его могут каки-нибудь нехорошие программы успеть увидеть и передать. Также в браузере может быть какой-нибудь жучок или метрика, которая всё сольёт.
Если вы уверены в своём железе, то точки можно не ставить, это опциональная защиты.


MountainGoat
19.10.2026 11:10Использую длинный осмысленный фразы в качестве пароля, а в качестве напоминания генерирую картинки. Поскольку все они сплошь неприличные, то даже если кто найдёт, то поржёт и закроет. Ну и, наконец, созерцание картинки с козлом на унитазе никак не поможет угадать пароль "козлоногие сатиры приседают на сортиры".
Все эти потуги в безопасность на практике один большой провал. Недавно Яндекс внезапно перестал у меня принимать TOTP коды из хранилища. На третий день внезапно принял, но не с компа а только с телефона в настройках при смене пароля. Естественно, первое, что я сделал - отключил двухфакторку на Яндексе нахрен (и вам советую).
А сколько этих разных "у вас в пароле недостаточно разных знаков препинания и заглавных букв" , что мешает пользователям иметь хоть какую-то систему для своих паролей? Ладно, когда это пароль в вебе и его можно хранить в хранилище, но если это будет один из тех паролей, что нужно помнить самому, я просто вычеркну этот сервис как сломанный.
fermentum
19.10.2026 11:10Как в мнемонике запоминаете спецсимволы?
MountainGoat
19.10.2026 11:10Ну например: "Поросёнок есть? Есть! С хреном и со сметаною? С хреном и со сметаною!"
И напоминалка

lowkeypriority
19.10.2026 11:10Вы же про требование, что обязательно в пароле 1 спецсимвол, 1 цифра,
1 иероглифитд?Не автор комментария, но можно вооружиться Leet (aka 1337). Самое банальное, любую "a" заменить на "@"
Да, для "безопасности" это бесполезно, потому что в алгоритм перебора/словарь можно добавить подстановки вида "а <-> @" (а вообще кажется, что просто один спец символ дописывают в конец, что ещё больше добавляет бессмысленности требованию).
Но в принципе идея с тем, что должен быть спец символ, является дол... кхм, не очень здравой идеей. Лучше бы криптостойкость показывали и проверяли на популярные пароли из словарей по типу "Have I Been Pwned".
Mixael_sas
19.10.2026 11:10Уже давным-давно признано, что длина пароля важнее его разнообразия символов, но нет, безопасники не хотят учиться. Пароль "летающийлосьсошёлсрельсиушёлкататьсянаконьках" гораздо лучше, чем "qwerty123!". И уж точно наихудший пример пароля "Qt!0_3Ah8(", потому что его никто не запомнит и как раз-таки и запишут на бумажку на мониторе. И тем не менее, подобное предлагается всеми генераторами паролей как самое устойчивое и надёжное.

David_Osipov
19.10.2026 11:10Неплохой пет-проект, но с точки зрения безопасности сомнительный. Попросите клода составить полноценный threat model и дать ему побрейнштормить как его сломать. Если вы не доверяете принтеру, то следует не доверять и камере - трояны имеют функционал как прямой трансляции с камеры, так и постоянного снятия скриншотов.
Далее ещё есть такая мысль - с инженерной точки зрения вход по отпечатку вполне годная защита, но в реальности достаточно что-то сделать с носителем отпечатка пальца и просто воспользоваться его пальцем (ну или просто взять отпечаток со стекла и других поверхностей), чем ломать сервис. Как по мне, это сделать легче, чем сделать иное с человеком, чтобы он выдал пароль.
В случае вашей карточки, достаточно своровать карточку - это намного легче, чем ломать защищаемую систему (только если вас не охраняет рота солдат). Чтобы достаточно защитить информацию в карточке, будет необходимо добавить второй фактор (что знает человек). Но таким образом, всё начинает быть очень похоже на токен безопасности, но сильно хуже с точки зрения этой самой безопасности.HOMPAIN Автор
19.10.2026 11:10С камерой да, тоже риски и совершенно непонятно насколько камера в телефоне безопасна. Но в таком ключе любой способ ввода пользователем может быть скомпрометирован.
Отпечаток меняется сильно. Палец поранил, он уже немного не так зарастёт и ключ изменится.

Moog_Prodigy
19.10.2026 11:10Вот вроде бы нет. Зарастает отпечаток пальца ровно по оригиналу(это неточно), с другой стороны не зря некоторые сканеры телефона просят прокатать весь палец чуть ли не на 180 градусов - если порезался, то по другим паттернам может опознать, не только центральная завитушка, целая наука с этими отпечатками.
axion-1
19.10.2026 11:10Пароль или кодовая фраза. Сложно запомнить, легко ошибиться при переписывании вручную и так же легко скомпрометировать, показав его на камеру или сохранив на ПК.
Какие из перечисленных проблем паролей решаются переходом на PaperKey? Табличку нереально запомнить и точно так же легко скомпрометировать. Дополнительно добавляются риски что она будет потеряна, украдена, или постирана в машинке.
Суть предложения - дополнительный вход по QR-коду в менеджер паролей. Добавить несложно, только не очень понятно зачем.
HOMPAIN Автор
19.10.2026 11:10Работа с PaperKey автоматизирована. Не нужно ничего запоминать, переписывать, выдумывать.
Для 10 простых сервисов надо записать 10 паролей. Либо сгенерировать одну карточку и использовать её как мастер пароль.

rapidstream
19.10.2026 11:10Пишем длинный мастер пароль из двух частей с двух сторон на вот такую же карточку и по нему заходим в любимый хранитель паролей.

k4ir05
19.10.2026 11:10Необходимость запоминать - это главный плюс пароля. Этими карточками вы его не заменяете. И для многофакторной аутентификации остаётся всего один вариант (биометрия), раз вы отказались от пароля.

grvelvet
19.10.2026 11:10Массам нужно простое и надежное решение, так чтобы даже самый тупой/непрошаренный юзер с этим мог справиться.

press_a_key
19.10.2026 11:10Бумажка с распечатанными 10-20 случайными паролями. По мере расхода на сервисах напротив пароля пишется название сервиса. Если аккаунт скомпроментирован, то пароль вычеркивается. Раз в 5 лет производится перепечатка. Для сервисов-однодневок, которые не важны, используется какая-то generic хрень, которая не жалко если утечет.
Впрочем "простые" решения отмирают когда аккаунт блокируют за заход не с того ip, не из под того устройства или из-за другой "подозрительной" активности. Так что по-хорошему все равно придется хранить номер телефона, totp, дату регистрации, резервные коды и т.п.


ihouser
19.10.2026 11:10А тут хороший (или злой?) бизнес план намечается. 1. Делаем апс для паролей 2. Подсаживаем (неграмотный) народ на него 3. Выпускаем платную версию на место бесплатной ... Profit!
Кто не понял сарказм, поясняю - это тоже точка отказа как и потеря пароля или краш сервиса.
HOMPAIN Автор
19.10.2026 11:10По этой причине я выложил всё на гитхаб под свободной лицензией.
Приложение компилируется и работает прямо там в виде статической страницы. Вы можете скопировать себе репозиторий и приложение останется там у вас навсегда.
ihouser
19.10.2026 11:10Будете поддерживать десятки лет? Для всех операционок? А десктоп как? Не все живут только с телефоном.
В экстренно случае - скачать и скомпилировать - это только для гиков. С вашей идеей много телодвижений. Проще разделить QR код на несколько частей, запомнить последовательность и в каком кармане лежит.

ss-pol
19.10.2026 11:10А если камеры нет? У меня на десктопе нет камеры.
HOMPAIN Автор
19.10.2026 11:10Можно авторизоваться через телефон. На пк показывается qr код со сылкой на одноразовую страницу автоизации, которая привязана к вам. Вы её откоываете на телефоне и там сканируете карточку. Но это надо будет реализовывать в конкретном сервисе.
Либо можно вручную ввести код из сканера в телефоне.
ss-pol
19.10.2026 11:10То есть нужен ещё и отдельный сервер и Интернет? С телефоном и так есть масса других способов авторизации. Необходимость телефон подключать к тому же серверу для авторизации... Нет, это всё слишком сложно и ненадёжно.
Лучше тогда уже тот же TOTP настроить и просто и достаточно надёжно. Карточки можно скопировать, а TOTP не украдёшь.

maxp
Как много у тебя еще впереди интересного и захватывающего!
Например, узнать что такое QR коды и что в них закодировано....
Да и что такое пароли вообще, для чего и как они применяются - тоже будет очень интересно узнать. Дерзай!
HOMPAIN Автор
Давайте вы изучите эти вопросы, а потом прочтёте мою статью и расскажите чем моя карточка с ключом отличается от qr кода или не отличается. Дерзай!
spyder4
Эта пассивная агрессия, так о многом говорит)
Автор, интересное решение, забрал на вооружение, спасибо!