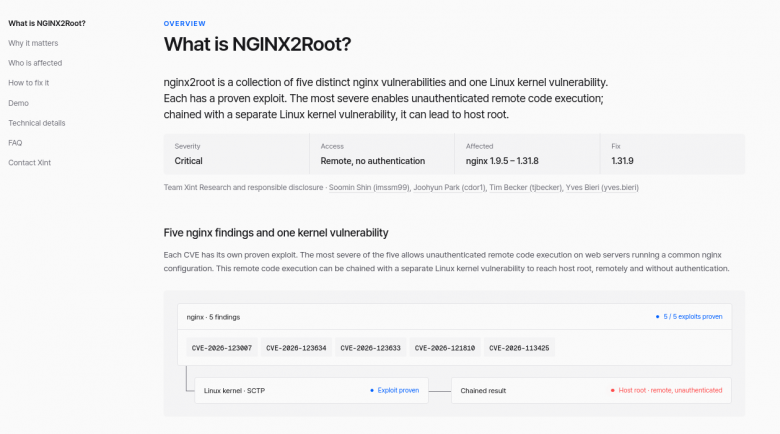
18 ноября 2026 года состоялся выпуск высокопроизводительного HTTP‑сервера и многопротокольного прокси‑сервера nginx 1.31.9. Исходный код проекта nginx написан на языке C и распространяется под лицензией BSD. В новой версии проекта выпущены патчи против набора NGINX2Root, состоящего из пяти отдельных критических уязвимостей в Nginx (подвержены версии nginx 1.9.5 – 1.31.8) и одной уязвимости в ядре Linux.
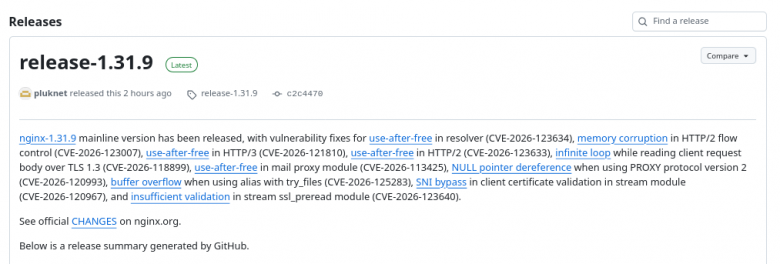
Для каждой из уязвимостей в NGINX2Root (CVE-2026-123007, CVE-2026-123634, CVE-2026-123633, CVE-2026-121810, CVE-2026-113425) существует подтверждённый эксплойт.
Пример использования уязвимости CVE-2026-123633:
Пример использования уязвимости CVE-2026-123007:
Наиболее опасная уязвимость из NGINX2Root позволяет выполнять произвольный код удалённо без прохождения аутентификации на веб-серверах, использующих стандартную конфигурацию Nginx. В сочетании с отдельной уязвимостью в ядре Linux она может привести к получению прав суперпользователя (root) на хосте — удалённо и без прохождения аутентификации.
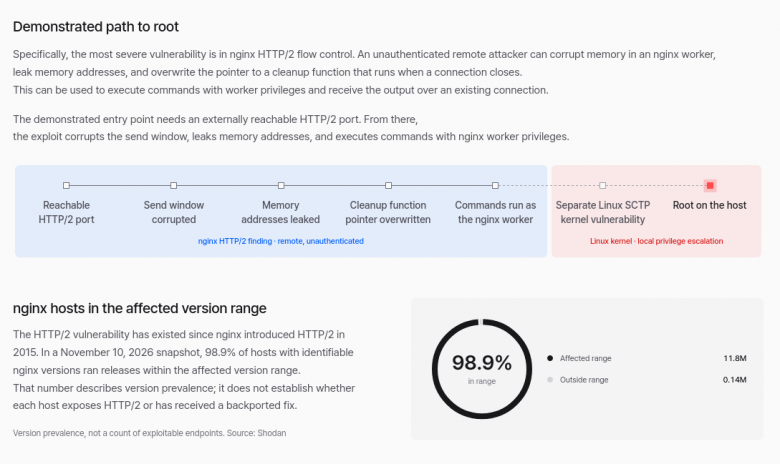
Основная точка входа — CVE-2026-123007, ошибка в механизме управления потоком HTTP/2. Переполнение приводит к повреждению памяти и, по результатам исследования Xint, позволяет выполнять команды с правами рабочего процесса nginx. Уязвимый код присутствует в версиях 1.9.5–1.31.8: проблема существовала с момента появления поддержки HTTP/2 в 2015 году. Для атаки требуется доступный извне порт nginx с включённым HTTP/2.
Остальные четыре ошибки относятся к классу use‑after‑free — обращению к уже освобождённой памяти. Они затрагивают DNS‑резолвер (CVE-2026-123634), обработку HTTP/2 (CVE-2026-123633), HTTP/3 (CVE-2026-121810) и почтовый прокси (CVE-2026-113425). У каждой свои условия эксплуатации; объединять все пять уязвимостей в одну цепочку для выполнения кода не требуется.
Получение root‑доступа — отдельный этап атаки. Для него Xint использовала уязвимость подсистемы SCTP ядра Linux. Исследователи показали, что она позволяет повысить привилегии после компрометации рабочего процесса nginx и выйти из контейнера. Применимость этого этапа зависит от ядра, доступных модулей и ограничений контейнера.
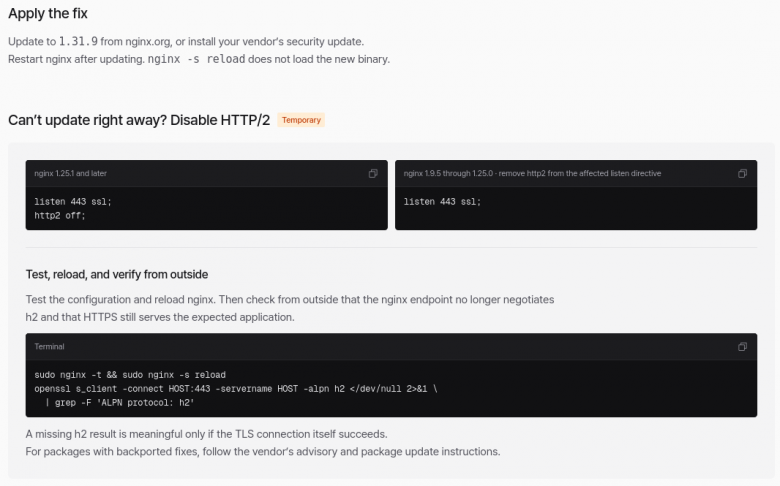
Временное решение до устранения уязвимости при невозможности обновить Nginx:
Временное отключение HTTP/2 блокирует CVE-2026-123007 и CVE-2026-123633, но оставляет другие пути атаки. Мера действует после завершения уже открытых HTTP/2-соединений. Уязвимость SCTP требует отдельного устранения на уровне ядра Linux.
Rapid7 уже опубликовала рабочий метод взлома для одной из уязвимостей. Он рассчитан на определённую тестовую конфигурацию, но подтверждает реальность угрозы.
CVE-2026-123007 — целочисленное переполнение в коде управления потоком HTTP/2, позволяющее читать и записывать данные в области за пределами выделенного буфера. Чтение из области вне буфера даёт возможность определить раскладку памяти, а запись позволяет перезаписать указатель на функцию очистки и добиться выполнения своего кода с правами рабочего процесса. Для атаки достаточно включения обработки запросов HTTP/2 на сервере. Проблема проявляется начиная с выпуска nginx 1.9.5 (2015 год), в котором появилась поддержка HTTP/2. Эксплуатация уязвимости не оставляет следов в стандартных access-логах, но косвенно о попытках атаки могут свидетельствовать аварийные завершения рабочих процессов (segfault) в error-логе и аномально большой входящий трафик с одного IP.
CVE-2026-123633 — обращение к памяти после её освобождения при обработке соединений HTTP/2, возникающее, когда активное соединение ошибочно помещается в очередь на освобождение, но upstream-модуль продолжает с ним работать. Проблема проявляется при указании недостаточного числа соединений через директиву worker_connections и при использовании в конфигурации директив proxy_pass, fastcgi_pass или grpc_pass.
CVE-2026-121810 — обращение к памяти после её освобождения в коде обработки потоков HTTP/3 (QUIC), возникающее при закрытии QUIC-соединения, в ситуации, когда один из HTTP/3-запросов продолжает выполняться. Уязвимость проявляется при пробросе запросов к бэкенду при помощи директив proxy_pass, fastcgi_pass или grpc_pass.
CVE-2026-123634 — обращение к памяти после её освобождения в коде DNS-резолвера. Уязвимость проявляется в конфигурациях с директивой "resolver" или при использовании директив "mirror" и "proxy_pass" c динамическим пробросом к бэкенду по имени хоста (proxy_pass http://$host) в ситуации, когда основной и отзеркаленный запросы ожидают один и тот же DNS-ответ.
CVE-2026-113425 — обращение к памяти после её освобождения в почтовом прокси, проявляющееся при использовании настроек "proxy on" и "auth_http" в блоке "mail". Проблема вызвана тем, что закрытие клиентского соединения освобождает сессию, но соединение с сервисом аутентификации остаётся открытым и в процессе его обработки осуществляется обращение к уже освобождённой памяти.
Статус устранения уязвимостей в дистрибутивах можно оценить на страницах проектов: Debian, Ubuntu, SUSE/openSUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD, Rosa, ALT.
В качестве обходных мер для блокирования уязвимостей рекомендуется отключить поддержку протоколов HTTP/2 и HTTP/3 в настройках nginx, выставив "http2 off;" и "http3 off;" в блоке "http" или в каждом блоке "server" для версий новее 1.25.1 (если nginx собран с модулями ngx_http_v2_module и ngx_http_v3_module, посмотреть можно через "nginx -V" и "nginx -T 2>/dev/null | grep load_module") и проследив, что в директивах listеn отсутствуют параметры "http2" и "quic", а также убрать настройки, приводящие к резолвингу имён хостов в DNS в процессе обработки запросов (например, при использовании конструкций вида "proxy_pass http://$host;" для проброса соединений к бэкенду).
Комментарии (26)

TheRaven
18.11.2026 20:41Сначала PHP, потом ядро, теперь Nginx вот...

lev
18.11.2026 20:41А завтра (уже сегодня) снова php
The PHP security team announces upcoming security releases scheduled for Thursday, 19 November 2026, between 14:00 and 14:30 UTC.
These releases are part of PHP’s regular four-week release cycle and will address security vulnerabilities affecting all supported PHP versions. The highest severity is CRITICAL.

lowkeypriority
18.11.2026 20:41Наверное самый отвратительный disclosure, который видел:
Сообщили, по сути, день в день.
Молча зарелизили без предупреждения (в отличии от PHP, как пример).
Сейчас в дистрах (Debian точно) лежат дырявые Nginx — похоже, что не было уведомления вендоров.
Другие форки Nginx (OpenResty, Angie, FreeNGINX) тоже с дырой сейчас сидят. Да, "конкуренты". Джентельменов в F5 вообще не осталось? Хотя у Максима (FreeNGINX) тыбзят фичи.
Очень печально видеть как поступает F5 с сообществом :(
TheRaven
18.11.2026 20:41С дебианом вообще беда-пичаль, похоже придётся переходить на офрепу.

alexs963
18.11.2026 20:41В sid исправили: https://security-tracker.debian.org/tracker/CVE-2026-123007

user98675
18.11.2026 20:41Сейчас в дистрах (Debian точно) лежат дырявые Nginx
Вы можете обновить список пакетов, например, в Bookworm и увидеть, что последняя версия Nginx будет
1.30.7-1, где эти уязвимости закрыты.TheRaven
18.11.2026 20:41Откуда там 1.30? В букворме 1.22
apt install --only-upgrade nginxnginx is already the newest version (1.22.1-9+deb12u10).
asdp
18.11.2026 20:41может поможет
пол часа назад занимался вопросом, сначала тоже показывало
nginx is already the newest version (1.25.2-1~bookworm)
пофиксил отпечатки ключей репо, после этого сразу увидел новые версии
$ apt policy nginx
nginx:
Installed: 1.31.9-1~bookworm
Candidate: 1.31.9-1~bookworm
Version table:
*** 1.31.9-1~bookworm 500 500 https://nginx.org/packages/mainline/debian bookworm/nginx amd64 Packages 100 /var/lib/dpkg/status
...TheRaven
18.11.2026 20:41Ну так это не дебиановский репозиторий, а nginx'а. Не нужно путать.
Я сейчас переключился на офрепу и поставился с неё, теперь:
apt install --only-upgrade nginxnginx is already the newest version (1.30.7-1~bookworm).(у меня stable ветка)
lowkeypriority
18.11.2026 20:41Вы говорите про репозитории от самого Nginx (F5). Там конечно сразу пакеты появились. В репозиториях самого Debian нет никаких
1.30: там1.26.3-3+deb13u10(trixie) или нижеUbuntu зарелизили вчера (в secure репе пакеты обновились вчера в 19:27 UTC), но тоже после выхода патчей от F5. Собрать заранее, как PHP, F5 никому не дал.

art3012
18.11.2026 20:41Если Nginx задеплоин в облаках, то уровень уязвимости автоматически поднимается до Nginx2God.

mihail-v-n34
18.11.2026 20:41Plot twist: уязвимость опубликована в рамках software supply chain attack, nginx 1.31.9 отравлен )

StandAlone007
18.11.2026 20:41Plot twist: уязвимость опубликована в рамках software supply chain attack, nginx 1.31.9 отравлен )
Любые мысли на эту тему немедленно и отчаянно минусятся, как здесь, так и(особенно) на реддите. Кому-то невыгодно очевидное? Или тупо страшно?

vesper-bot
18.11.2026 20:41глуповатая шутка в сегодняшнем контексте ИБ. А если нет, то исходники открыты, можно провести аудит и собрать “такой же” бинарь, и если таки сойдутся, будет клевета, за неё должно прилетать.
Heggi
Чет я подзадолбался уже все серваки по кругу обновлять чуть-ли не каждый день.
litalen
Не вы один: https://habr.com/ru/companies/h3llo_cloud/articles/1107054/
MountainGoat
Сейчас это особая проблема: много nginx-ов лежат в образах докер, особенно в готовых, и хрен их обновишь пока автор каждого готового образа не почешется. Посмотреть версию тоже автоматически не получится, надо заходить в каждый контейнер и вызывать nginx.
А вообще, идея делать сервера на Арче перестаёт быть просто приколом...
Heggi
Особая проблема у тех, кто до сих пор не мигрировал с nginx-ingress. Вот у них сейчас головной боли привалило...
А тот nginx что в образах, смотря как используется, если торчит непосредственно в инет - то проблема, если закрыто другим ingress/nginx/envoy/traefic/etc, то в образе скорее всего http2 и не включен (но в любом случае, лучше обновиться).
dmitryez
А кто сделал такую инфру где "игла в яйце, яйцо в утке, утка в зайце"? Я следую правилу - Nginx на хосте, всё остальное в докере.
dmitryez
После 2022 года мой приятель БД-разработчик в Сбере "жаловался", что им говорят переходить с Oracle на Postgres, а там "синтаксис немного другой". Я такой смотрю на него и - "Это ж твоя работа, алооо".
У администраторов тоже самое. Если не настроен конвейер и ещё не делается всё на автомате, то это странно. Да, для обычного разработчика в малом бизнесе заниматься одновременно всем напряжно, но это лишний повод всё автоматизировать.
Ничего личного, я говорю любя, но кажется в современном мире ппц какие-то тепличные условия. "Уф, нужно сервер обновить, версию поднять, как же сложно...", мда.
sorosgpt
>Чет я подзадолбался
Если б я был злым скайнетом, я бы именно и действовал. Перегрузить
ПB0мэйнтейнеров чтобы они уже бездумно патчи с "фиксами" принимали, через некоторое время - вуаля, все серваки подконтрольныеHeggi
А смысл? Тут такие уязвимости, что через их эксплуатацию можно поиметь половину серваков, если не больше.
dmitryez
Есть такая тема. У меня стоит запрет на самообновление приложений в телефоне т.к. ничего полезного не приходит, одни свистелки добавляют. Но инциденты с безопасностью по сути заставляют обновляться на новые версии, а там уже и новые "полезные" фичи со свистелками.