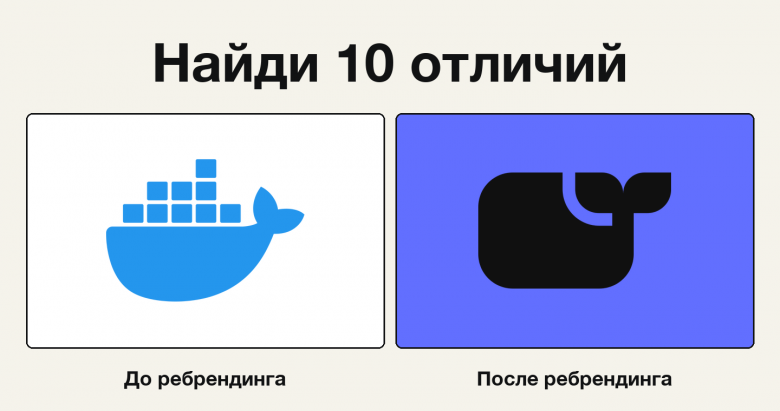
19 ноября Docker сменил бренд. Кита перерисовали, фирменный синий стал другим синим, а на главной теперь висит слоган «Trust Docker for the agents you don’t». Если перевести вольно: агентам вы не доверяете, так доверьте их нам.
Я прочитал пост директора по маркетингу, прошёлся по меню продуктов и документации и сначала хотел написать, что Docker выкатил пачку новинок под AI-агентов. Потом посмотрел на даты релизов.
Что написано в посте
Терри Авнаим, директор по маркетингу Docker, объясняет ребрендинг на примере AI-агентов. Если дать агенту терминал, он сам решит, какую команду выполнить, какой файл переписать и к какому сервису обратиться. Docker хочет продавать среду, в которой можно заранее ограничить доступ агента к файлам и сети. Отсюда и новый слоган Run on Trust.
Слово «trust» («доверие») в тексте встречается больше двадцати раз. Отдельный абзац посвящён контейнерам: Docker обещает и дальше их развивать. На главной к знакомому build, ship, run добавили два слова: «build, ship, and run on trust».
Что лежит в меню
Продукт |
Пометка на сайте |
Когда появился на самом деле |
|---|---|---|
Sandboxes |
New |
Обсуждали на Hacker News ещё летом, облачные песочницы вышли 24 сентября |
AI Governance |
New |
|
MCP Enterprise Gateway |
New |
Открытый MCP Gateway уже был в Docker Desktop |
Hardened Images |
||
Hub, Desktop, Offload |
Старые знакомые |
|
Метка New висит на трёх пунктах. Продукты под агентов Docker выпускал весь год, а в ноябре вынес их на первый план. По витрине видно, кому это продают: разработчику предлагают поставить песочницу, компании предлагают обсудить, кто и как будет управлять доступом. |
Дальше разберём Sandboxes: как запустить агента в песочнице и к чему он получит доступ. Потом вернёмся к остальным продуктам из таблицы.
Как работают Sandboxes
Песочница это отдельная среда, в которой агент может запускать команды с ограниченным доступом к вашему компьютеру. Допустим, вы дали Claude Code задачу обновить зависимости, а он решил снести папку и собрать всё заново. Если агент работает прямо на ноутбуке, его команды могут затронуть всё, к чему у него есть доступ. В песочнице можно дать ему отдельную копию проекта. Снесёт папку там, а ваша рабочая копия останется на месте.
Песочницу можно поставить себе бесплатно. По FAQ CLI и локальные песочницы бесплатны, в том числе для коммерческой работы.
Каждая песочница крутится в отдельной microVM со своим ядром и Docker Engine. Обычный контейнер делит ядро с хостом, а здесь между агентом и вашей машиной стоит гипервизор: KVM на Linux или Windows Hypervisor Platform на Windows. Для запуска достаточно отдельного CLI sbx.
Запуск выглядит так:
sbx login
sbx run claude          # или codex, copilot, cursor, opencode...
sbx run claude ~/project-a ~/shared-libs:ro
sbx run --clone claude .
По умолчанию текущая папка монтируется в песочницу на запись. С флагом --clone агент работает в отдельном клоне репозитория. Если эксперимент пойдёт криво, рабочую копию на ноутбуке разгребать не придётся.
Claude Code по умолчанию стартует с --dangerously-skip-permissions. Он не спрашивает «можно я удалю эту папку?» или «разрешите выполнить тест?». Поэтому важно, какие папки вы дали песочнице на запись: их агент может менять прямо на хосте.
С ключами примерно как во фронтенде: браузер отправляет запрос на бэкенд, а тот подставляет ключ. В песочнице агент видит заглушку proxy-managed. Токен хранится на хосте, и прокси подставляет его в заголовок запроса.
Доступ наружу зависит от сетевой политики. Если нужного домена нет в списке разрешённых, его можно добавить:
sbx policy allow network registry.npmjs.org
На macOS нужен Apple silicon и Sonoma 14+, на Linux Docker указывает Ubuntu 24.04+. Для запуска нужен вход через sbx login. В ветке на Hacker News спорили про привязку к аккаунту и про заглушку вместо ключа. Прочитать токен агент не может. Отправлять запросы, в которые прокси подставит этот токен, может. Куда уйдёт запрос, решают сетевые правила.
Что ещё в таблице
Sandboxes мы уже разобрали. В таблице ещё три продукта, о которых стоит рассказать: AI Governance, MCP Enterprise Gateway и Hardened Images.
AI Governance это консоль, где платформенная команда раздаёт политики агентам всей компании: какие домены открыты, какие папки можно монтировать, какие MCP-инструменты разрешено вызывать. События аудита улетают в Splunk, Datadog или Grafana. В графе цены стоит «Custom» («По запросу»), а если организация включила централизованное управление, локальные разрешения разработчика перестают действовать.
MCP Enterprise Gateway это шлюз, который проверяет пользователя через корпоративный SSO, решает, какие MCP-серверы ему положены, и сам подставляет учётные данные при вызове инструмента. Ценника снова нет, только кнопка «Talk to sales» («Связаться с отделом продаж»). Для себя с запасом хватит открытого MCP Gateway под лицензией MIT, который уже встроен в Docker Desktop.
Hardened Images давно бесплатны в базовом варианте: больше тысячи урезанных образов на Debian и Alpine под Apache 2.0. Платные варианты добавляют образы с FIPS, гарантии по срокам исправления уязвимостей и продлённую поддержку.
Платные инструменты пригодятся, когда агентов запускают сотни сотрудников и кому-то нужно отчитываться за это перед отделом ИБ.
Зачем это Docker
С 2025 года компанией руководит Дон Джонсон, который до этого строил облако в Oracle. После его прихода аналитики заговорили о возможной продаже бизнеса, Docker это не комментировал.
Запускать контейнеры сегодня умеет кто угодно: Podman, containerd, OrbStack, любой облачный провайдер. Сложно представить, что компания сильно вырастет на одном docker run. Зато у отдела ИБ появился новый вопрос: «Как дать агенту терминал и не потерять прод?» Docker уже больше десяти лет продаёт инструменты для изоляции кода, так что ход понятный.
На Hacker News в треде про ребрендинг я увидел восемь очков и один комментарий: «vacuous» («бессодержательно»). На Lemmy спрашивали, куда с главной страницы делись контейнеры. А летний тред про сами Sandboxes набрал почти 700 очков и 400 комментариев. Песочница людям интересна, а новый логотип судя по всему нет.
Что дальше
Движок, образы и docker compose up никуда не делись. Но про контейнеры на главной docker.com теперь почти ничего, первый экран целиком про агентов.
Docker казался чем-то вроде фундамента. Его не выбирали, он просто был в каждом README и в каждом CI. Мы думали, что компания так и останется компанией про контейнеры, а она пошла туда же, куда ушли деньги и внимание, в AI. Если даже Docker переписывает первую строчку о себе, ждать, что привычные инструменты останутся прежними, уже странно.
На неделе поставлю sbx и поработаю в нём с Claude Code на своих проектах. Посмотрю, удобно ли так жить каждый день или песочница больше мешает, чем спасает. Расскажу, что вышло.
Мне пока непонятно, нашёл Docker новое дело или просто подстроился под хайп и через пару лет перекрасит витрину снова. Ещё интересно, какой инструмент из привычного стека переобуется следующим.