

• Главная
  • Контакты
Подписаться:
  • Twitter
  • Facebook
  • RSS
  • VK
  • PushAll
logo

logo

  • Все
    • Положительные
    • Отрицательные
  • За сегодня
    • Положительные
    • Отрицательные
  • За вчера
    • Положительные
    • Отрицательные
  • За 3 дня
    • Положительные
    • Отрицательные
  • За неделю
    • Положительные
    • Отрицательные
  • За месяц
    • Положительные
    • Отрицательные
  • За год
    • Положительные
    • Отрицательные
  • Сортировка
    • По дате (возр)
    • По дате (убыв)
    • По рейтингу (возр)
    • По рейтингу (убыв)
    • По комментам (возр)
    • По комментам (убыв)
    • По просмотрам (возр)
    • По просмотрам (убыв)
Главная
  • Все
    • Положительные
    • Отрицательные
  • За сегодня
    • Положительные
    • Отрицательные
  • За вчера
    • Положительные
    • Отрицательные
  • За 3 дня
    • Положительные
    • Отрицательные
  • За неделю
    • Положительные
    • Отрицательные
  • За месяц
    • Положительные
    • Отрицательные
  • Главная
  • Как Google Cloud защищает свои дата-центры от киберпреступников и внутренних ошибок

Как Google Cloud защищает свои дата-центры от киберпреступников и внутренних ошибок +12
24.04.2017 13:51
KingServers 2 5900 Источник
Сетевые технологии*, Облачные вычисления*, IT-инфраструктура*, Блог компании King Servers


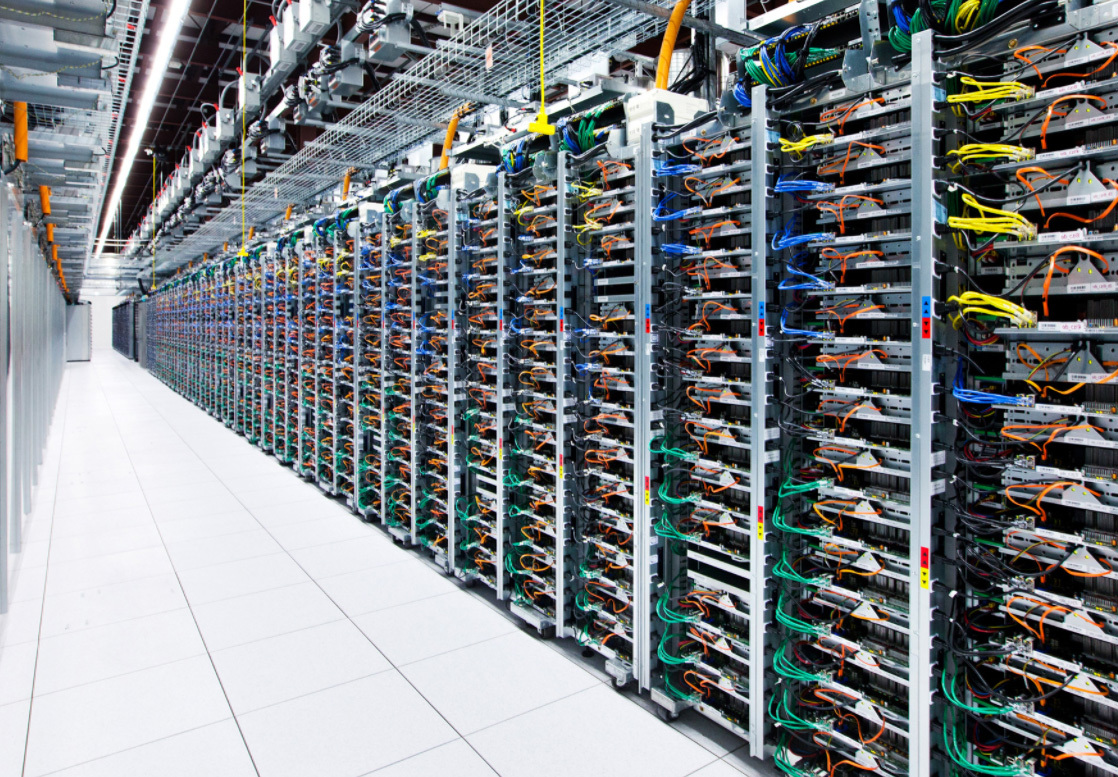
Корпорация Google — поставщик сервисов для миллиардов пользователей. Понятно, что данные пользователей, которые хранятся на серверах в дата-центрах Google — лакомый кусок для киберпреступников. Для защиты данных корпорация использует несколько методов многоуровневой защиты. Сейчас речь идет об облачной платформе Google Cloud, которая рассчитана, по большей части, на представителей бизнеса.

В команде, которая обеспечивает безопасность Google Cloud, работает около 700 инженеров, включая программистов, электронщиков и представителей прочих специальностей. В святая святых дата-центров компании попадают только уполномоченные представители технической поддержки после многоуровневой проверки. Нильс Провос (Niels Provos), один из руководителей службы безопасности, раскрыл некоторые подробности своей работы.
Так вот, все начинается еще с физической проверки, когда сотрудник желает пройти через главные ворота во внешней ограде дата-центров компании. Пройти может лишь человек, чье имя занесено в специальный список. Затем необходимо пройти повторную проверку уже на входе в одно из зданий внутри периметра ограждения. Если здесь все ок, то сотруднику требуется пройти третий этап проверки при входе в машзал. Эта проверка биометрическая — обычно речь идет о сканировании радужной оболочки глаза. Часть этих мер безопасности показана на видео от 2014 года.


Что касается внутренних областей ДЦ, здесь все пространство разделено на отдельные зоны, каждая из которых имеет определенный уровень допуска. Такие помещения оснащены дополнительной защитой, например, тепловыми и лазерными сенсорами. Кроме того, различные секторы ДЦ оснащены металлоискателями и динамическими барьерами для транспортных средств. Конечно, еще есть и камеры наблюдения, которые подключены к «умной» платформе, анализирующей все происходящее. Платформа, в частности, позволяет идентифицировать лица людей, пойманных в кадр.

Что касается «железа», то здесь ведется строгий учет всех накопителей. Если диск выходит из строя и его требуется заменить, то его изначально проверяют, сканируя штрих-код, а затем удаляют для стирания данных или уничтожения. Первый этап — всегда удаление данных. Если по какой-то причине данные не получается удалить полностью, либо же они очень важны, то наступает следующий этап — физическое уничтожение дисков при помощи механической системы, буквально перемалывающей носители в труху. Демонстрация процесса уничтожения дисков — на видео ниже.


Строгий контроль работает и в отношении любых других элементов инфраструктуры, чтобы убедиться в отсутствии неавторизованных изменений (произведенных случайно или умышленно). В частности, с этой целью используются криптографические подписи. Этот способ защиты инфраструктуры работает на всех уровнях — от BIOS, загрузчиков, ядра, других элементов ОС, используемой корпорацией. Все это создано компанией и контролируется ею же.

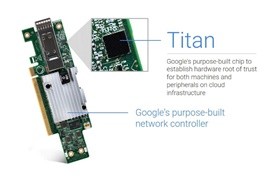
В частности, речь идет и об аппаратных методах, включая специализированные чипы, в которые вшиты подпрограммы, разработанные Google. Один из таких чипов — Titan. Его корпорация <a

href=«blog.google/topics/google-cloud/bolstering-security-across-google-cloud»>представила в прошлом месяце, не приведя технических подробностей его работы. Известно только, что это кастомный чип безопасности, который создан для предотвращения вмешательства еще на уровне BIOS, а также отслеживает и идентифицирует сервисы и аппаратное обеспечение, которое работает в дата-центрах Google. Этот чип может отслеживать подключаемое оборудование для того, чтобы удостоввериться в его безопасности. Сейчас Titan устанавливается на серверах.


В экосистеме Google все исполняемые файлы подписываются специальным криптографическим ключом, а данные шифруются при записи на диск. В добавление к этому криптографические ключи хранятся в ОЗУ ровно столько, сколько они нужны. Удаленные подключения и все прочие способы связи между дата-центрами шифруются по умолчанию.

Безопасность усиливается специальным программным обеспечением. Например, все сервисы компании взаимодействуют друг с другом, «доказывая», что они именно то, чем являются.

Борьба с DDoS


Инфраструктура компании рассчитана на то, чтобы поглощать слабые DDoS-атаки. Кроме того, компания установила промежуточные слои защиты для того, чтобы сделать атаки такого типа безопасными. Например, движок Google Front End (GFE) был создан специально для того, чтобы поглощать традиционные типы атак без вреда для инфраструктуры и сервисов.

А для того, чтобы обезопасить себя на тот случай, если придет действительно опасная атака, у компании есть собственный канал связи — подводная интернет-магистраль. Правда, единственной она была лет 9 назад, сейчас компания управляет самостоятельно или в партнерстве с кем-то еще несколькими магистралями. Это позволяет компании выдержать атаку любой мощности.

Кроме того, Google продолжает наращивать пропускную способность своих ДЦ. Например, в последнем поколении инфраструктуры Jupiter в дата-центрах компании «ширина» каналов увеличена более, чем в 100 раз. Один канал связи Jupiter может работать со скоростью 1 петабит в секунду. Этого канала хватает для того, чтобы 100000 могли быть связаны с собой в любой момент времени и эффективно отражать DDoS-атаки.
Поделиться с друзьями
-->

Комментарии (2)


  1. reimax
    24.04.2017 20:28
    #10189166
    +1

    Этого канала хватает для того, чтобы 100000могли быть связаны с собой в любой момент времени и эффективно отражать DDoS-атаки.

    что то пропущено?


    1. BigEl
      25.04.2017 16:53
      #10190658

      Все на месте. Рекламная статья — реклама в конце присутствует.
      Хотя не скрою, было интересно почитать. Думал по сетчатке только на военных объектах да правительство защиту строит, ан нет. Хорошо написано, но подробностей бы больше.

МЕТКИ

  • Хабы
  • Теги

Сетевые технологии

Облачные вычисления

IT-инфраструктура

Блог компании King Servers

Google

google cloud

DDoS

ddos-защита

СЕРВИСЫ
  • logo

    CloudLogs.ru - Облачное логирование

    • Храните логи вашего сервиса или приложения в облаке. Удобно просматривайте и анализируйте их.
Все публикации автора
  • Разработчики Debian публикуют отчет о подготовке «Stretch» и отключают поддержку FTP на своих серверах +12

    • 28.04.2017 09:57

    Как Google Cloud защищает свои дата-центры от киберпреступников и внутренних ошибок +12

    • 24.04.2017 13:51

    Отечественный дистрибутив Linux — «ОСь» для серверных и настольных систем: новый BolgenOS государственного масштаба? +13

    • 20.04.2017 09:24

    Тим Бернерс-Ли: современный Интернет должен быть децентрализован и защищен шифрованием +19

    • 14.04.2017 13:38

    Компания Delta потеряла $150 млн из-за желания производителя аварийных генераторов для ЦОД +24

    • 12.04.2017 10:00

    Обновленный ботнет Mirai вернулся, став еще мощнее +10

    • 06.04.2017 12:46

    Мошенник вытянул из двух компаний $100 млн при помощи социального инжиниринга +5

    • 04.04.2017 16:28

    Necurs, один из крупнейших ботнетов мира, получил DDoS-модуль +20

    • 30.03.2017 17:45

    Сколько стоит DDoS построить? Подсчет стоимости DDoS-атаки +13

    • 27.03.2017 07:47

    Pwn2Own 2017: итоги десятого по счету соревнования хакеров +11

    • 21.03.2017 12:14

Подписка


ЛУЧШЕЕ

  • Сегодня
  • Вчера
  • Позавчера
09:02

Загадочный «Блок №20» +65

06:55

Я выкачал 1 000 лучших статей Хабра за год, чтобы понять, почему меня так мало плюсуют +40

06:42

Что стало с «убийцами 1С»? +31

07:01

Фишки кастдева: личный опыт +22

13:01

Gravity Defied: стик-человечек на мотоцикле +19

12:14

Таск-трекер, Петрович и три пачки сигарет. История одной цифровизации +19

09:53

Три стадии развития коммуникации с клиентом в ИТ +18

08:00

Можно ли собрать сервер из игровых комплектующих +18

07:00

ИТ-шаманизм — когда айтишники старой волны замыкают на себя как можно больше процессов, чтобы их не уволили +18

07:32

Студенты против ИИ-агентов на фоне падения прибыли ИТ-рынка на 34%: единственный способ стать востребованным инженером +17

07:05

Питание пульта ДУ от нестандартных источников: индукционное и не только +17

12:13

Краткий обзор фейкового планшета: что нового в 2026-м году +15

12:15

Air gap-кластеры Kubernetes: сеть закрыта, но не безопасна +13

06:10

Свой CAM для фрезеровки плат: Windows 7, станок без API и карта высот самой фрезой +11

09:12

Gemini получила доступ в интернет и атаковала системы трех реальных компаний +10

07:55

Тестируем работу WEB-proxy для Telegram +10

06:43

Китайский гигант в мире мобильных игр: история NetEase +10

10:08

Российские ИБП в 2026 году: как читать реестр и где ломается замена APC +9

09:49

10 000 вентилей NAND в реальном времени: как устроен симулятор в нашей игре на Rust +9

08:00

Осознанное возведение барьеров и сокращение взаимодействия между командами +9

11:54

Электронный микроскоп — штука, которая позволяет увидеть атомы +113

05:46

Как меня сократили из крупной IT‑компании и через 3 месяца я стал зарабатывать больше, чем на прошлой работе +77

07:51

Что полезно знать про процедуру увольнения по соглашению сторон +62

05:36

Почему автобус никогда не приходит вовремя, или Теорема о том, что вам не повезло +61

06:25

«Инцидент в Сасово» как зеркало современного капитализма +60

10:32

PaperKey — современная замена пароля +52

08:00

Ваш смартфон разговаривает сам с собой. Введение в UART, I2C и SPI +43

07:03

И восстали люди из пепла ядрёного нейрослопа +39

07:01

Как работает акустическая камера, которая показывает окружающие звуки +39

13:01

Кто стоит за бэкдорами в криптокошельках Ledger? +38

07:57

Один профессор, один калькулятор и 475 миллионов долларов, которые Intel пришлось списать +34

09:01

Милорд, серверное железо пожрал ИИ. Арендуем Bare Metal +31

20:55

Нужно больше инстансов, Милорд +28

07:05

Zynq 7 020 + AD9361. Часть 1. Вводная +20

08:15

От толмачей до локальных нейросетей: как я собрал приложение для перевода книг +18

13:50

Дребезг цифрового сигнала: почему инвертор ведет себя как усилитель +16

13:00

Странные олдскульные технологии, которые так и не взлетели, часть 5 +13

19:10

Миллион ферритовых колец ради 128 КБ: разбираем память компьютера Spacelab 1980 года +12

13:30

Прежде чем работать с AIDL: разбираемся, как устроен IDL +12

08:00

PromptBeats: музыка из текста прямо в браузере +11

13:01

Компьютер в кармане: вспоминаем легендарный Sony CLIE PEG-UX50 +56

08:05

Раньше были основой, а потом пропали без следа. Какие мобильные ОС мы потеряли +55

09:01

Разбор отличий между клавиатурами под Windows и Mac +52

09:04

Учим английский или любой другой иностранный язык с Claude Code: личный репетитор за 5 минут +38

16:02

Звёздные хороводы в галактике Hen 2–10 +27

10:30

Идеи Тома Вуджека об инженерном творчестве +26

08:00

Орбитальная свалка: как человечество рискует закрыть себе дорогу в космос +25

14:30

Hotreload в Rust +22

15:30

Почти выбрались из постапокалипсиса: расцвет НКР и ядерный удар в лоре Fallout +19

12:25

Пьеса про дежурство с AIOps‑агентом. Внутри 340 алертов, три ошибки и кнопка «Отмена» +18

13:20

J. W. — мечтатель, неудачник, законодатель моды +16

09:20

YPtun — один клиент вместо десятка или как мы собрали кучу протоколов в одном месте +14

11:08

ИИ в работе: воркслоп и как его избежать +12

07:47

Сверка таблиц в PostgreSQL, или О том, нужны ли для этого специальные утилиты +12

21:28

Замена Lens, которую целиком написала модель: что получилось и где мы проигрываем +10

06:31

Хронология языков программирования — и открытый редактор хронологий +9

15:30

SQL, NoSQL, NewSQL, Distributed SQL: как читать архитектуру СУБД +8

13:18

Методология оптимизации игр, или как 3 дня работы над тестовым стендом дало больше FPS, чем месяц написания кода +7

12:55

Возвращение в прошлое, которого у нас ещё не было +7

18:50

Приключения вайбкодера в Ворде, или Как две нейронки не осилили простенькую задачку +6

ОБСУЖДАЕМОЕ

  • «Инцидент в Сасово» как зеркало современного капитализма +60

    • 591   83000

    Как мы горим +8

    • 185   20000

    PaperKey — современная замена пароля +52

    • 131   84000

    Как меня сократили из крупной IT‑компании и через 3 месяца я стал зарабатывать больше, чем на прошлой работе +77

    • 122   22000

    Компьютер в кармане: вспоминаем легендарный Sony CLIE PEG-UX50 +56

    • 81   15000

    Инженерный штраф: как зарабатывать, оставаясь инженером +6

    • 67   15000

    Что стало с «убийцами 1С»? +31

    • 59   11000

    Учим английский или любой другой иностранный язык с Claude Code: личный репетитор за 5 минут +38

    • 48   60000

    Раньше были основой, а потом пропали без следа. Какие мобильные ОС мы потеряли +55

    • 48   14000

    ИТ-шаманизм — когда айтишники старой волны замыкают на себя как можно больше процессов, чтобы их не уволили +18

    • 43   5600

    Электронный микроскоп — штука, которая позволяет увидеть атомы +113

    • 37   14000

    И восстали люди из пепла ядрёного нейрослопа +39

    • 37   9700

    Почему автобус никогда не приходит вовремя, или Теорема о том, что вам не повезло +61

    • 37   13000

    Спросите Итана: Если существует разумная внеземная жизнь, сможем ли мы вступить в контакт? +1

    • 36   8600

    Если вы дочитаете эту статью, вы уже сопротивляетесь +7

    • 33   4500
  • Главная
  • Контакты
© 2026. Все публикации принадлежат авторам.