

В октябре мы выпустили функциональное обновление нашей СРК — Кибер Бэкап 19. В этом обзоре познакомимся с новыми и обновленными функциями, включенными в релиз, а также расскажем о ключевых направлениях развития продукта.
Если описать релиз 19 несколькими словами, то в этой версии мы повысили масштабируемость ряда операций резервного копирования, расширили механизмы защиты PostgreSQL и СУБД на ее основе, добавили новые защищаемые виртуальные среды и почтовые сервисы. Также мы обеспечили интеграцию с еще одной популярной системой централизованного мониторинга ИТ‑инфраструктуры, оптимизировали и расширили защиту уже поддерживавшихся объектов защиты, полностью переработали подсистему уведомлений и реализовали ряд других улучшений.
Теперь рассмотрим эти новинки подробнее. Начнем с расширенных механизмов защиты PostgreSQL и СУБД на ее основе.
Защита БД PostgreSQL и СУБД на ее основе
PostgreSQL и СУБД на ее основе занимают все более прочные позиции в российской ИТ‑инфраструктуре. Их доля неуклонно растет, а сами системы все чаще становятся естественным выбором для высоконагруженных и отказоустойчивых информационных систем. При этом пользователи таких систем часто предъявляют повышенные требования к скорости резервного копирования и восстановления баз данных. Поэтому мы активно развиваем эти возможности в Кибер Бэкапе.
Поддержка защиты баз данных PostgreSQL и СУБД на ее основе развивается от релиза к релизу. Как все начиналось мы рассказывали в статье «Как мы делали поддержку PostgreSQL», а последующие улучшения описывали в обзорах версий 18 и 18.5.
В новой версии мы реализовали поддержку дополнительных механизмов защиты. Они дополняют уже доступные функции: многопоточное резервное копирование и восстановление экземпляров СУБД на базе собственного механизма файлового резервного копирования, а также восстановление на момент времени. В Кибер Бэкапе 19 добавлены:
Поддержка кластеров Jatoba
Многопоточное полное резервное копирование СУБД в кластерах Patroni и Jatoba
Поддержка механизма walsummary для обеспечения быстрого резервного копирования журналов транзакций и восстановления во времени.
Поддержка библиотеки libpgprobackup для резервного копирования и восстановления, позволяющей обеспечить глубокую интеграцию в сторонние системы и отказаться от использования внешних утилит, повысив при этом скорость выполнения операций.
Поддержка кластеров Jatoba
Кластерные конфигурации PostgreSQL представляют собой стандартное архитектурное решение для обеспечения высокой доступности СУБД. Именно поэтому пользователи активно запрашивают поддержку таких конфигураций.
Ранее Кибер Бэкап обеспечивал защиту одного из популярных решений кластеризации — Patroni. Начиная с текущей версии, добавлена поддержка альтернативного решения — Jatoba.
Таким образом, Кибер Бэкап обеспечивает необходимую гибкость защиты для различных распространённых решений высокой доступности PostgreSQL и охватывает большее число подобных сценариев.
Многопоточное полное резервное копирование экземпляров СУБД в кластерах Patroni и Jatoba
Резервное копирование крупных экземпляров СУБД, развернутых в кластерных конфигурациях, требует от системы резервного копирования повышенной производительности операций, недостижимой в рамках однопоточной работы агента резервного копирования.
В этой версии мы распространили поддержку реализованного ранее многопоточного резервного копирования отдельных экземпляров PostgreSQL на их кластеры, что позволяет минимизировать окно резервного копирования, избегая конфликтов с рабочими нагрузками.
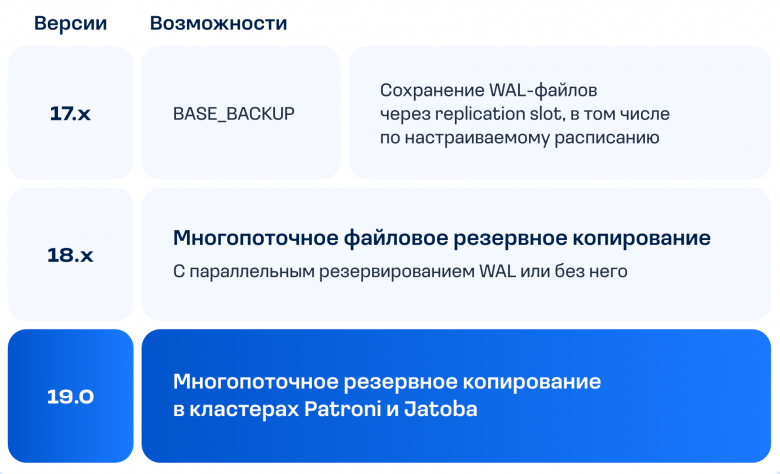
Многопоточное полное резервное копирование в кластерах Patroni и Jatoba осуществляется специальными агентами защиты, развернутыми на хостах узлов кластера или удаленно, все настройки вынесены в графический интерфейс.
Поддержка механизма walsummary
Механизм walsummary, появившийся в PostgreSQL 17, обеспечивает быстрое инкрементное резервное копирование баз данных. При получении соответствующей инструкции фоновый процесс СУБД walsummarizer непрерывно считывает журналы транзакций и формирует краткую сводку изменений. Благодаря этому средства резервного копирования могут значительно быстрее создавать инкрементальные копии и восстанавливать данные.
Поддержка walsummary, реализованная в данной версии Кибер Бэкапа, даёт возможность строить стратегии резервного копирования с более строгими показателями RTO и RPO: появляется возможность часто создавать резервные копии при меньших вычислительных затратах, а также ускорять восстановление на момент времени за счёт чтения журнала транзакций с момента последней точки восстановления.
Поддержка библиотеки libpgprobackup
Для интеграции с Кибер Бэкапом в компании Postgres Pro при активном участии наших специалистов была разработана специальная версия библиотеки, которая, в отличие от стандартной, не требует промежуточного хранилища при выполнении резервного копирования. Мы продолжаем плодотворное совместное сотрудничество, чтобы обеспечить максимальные возможности защиты одной из самых популярных современных СУБД.
Библиотека libpgprobackup предоставляет API для резервного копирования и восстановления, которое обеспечивает глубокую интеграцию со сторонними системами и позволяет обойтись без утилиты командной строки pg_probackup — одной из самых производительных встроенных в СУБД утилит резервного копирования и восстановления — при этом повышая скорость выполнения операций.
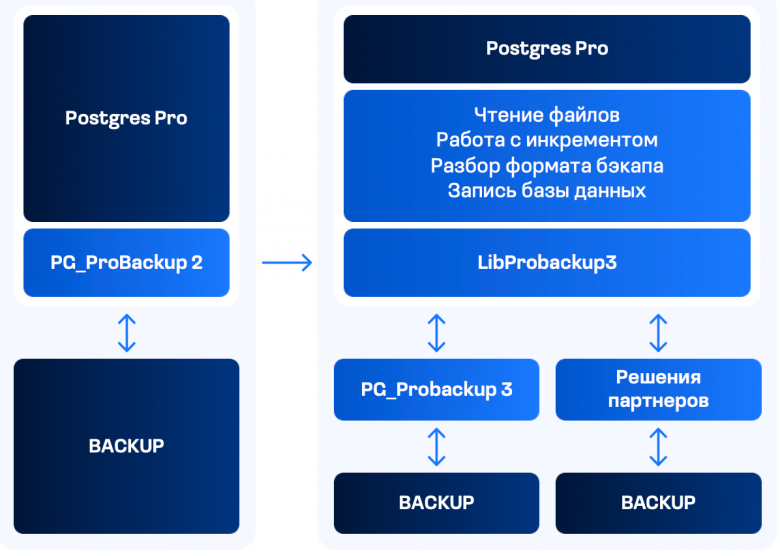
Начиная с данной версии Кибер Бэкапа пользователям доступен выбор: использовать собственный многопоточный механизм файлового резервного копирования Киберпротект (с параллельным резервированием журнала транзакций или без него) либо задействовать механизм библиотеки libpgprobackup для СУБД, которые его поддерживают.
Системы виртуализации
Оптимизации защиты систем виртуализации
Снижение сетевой нагрузки при защите ВМ под управлением VMware
VMware — самая распространённая система виртуализации среди организаций, которые не обязаны использовать отечественное ПО по требованиям регуляторов. Кибер Бэкап интегрирован с этой платформой: виртуальные машины защищает специальный агент уровня гипервизора.
В ходе защиты агент Кибер Бэкапа устанавливает соединения с vCenter/ESX и обменивается через них служебными данными с компонентами системы виртуализации. Чем больше виртуальных машин защищается, тем выше нагрузка от такого трафика на сетевой канал.
В этом релизе мы оптимизировали работу агента Кибер Бэкапа для VMware: устранены избыточные соединения с платформой виртуализации и их повторное создание. Количество соединений заметно сократилось, а общий трафик между агентами и системой виртуализации во время резервного копирования уменьшился более чем в 2,5 раза.
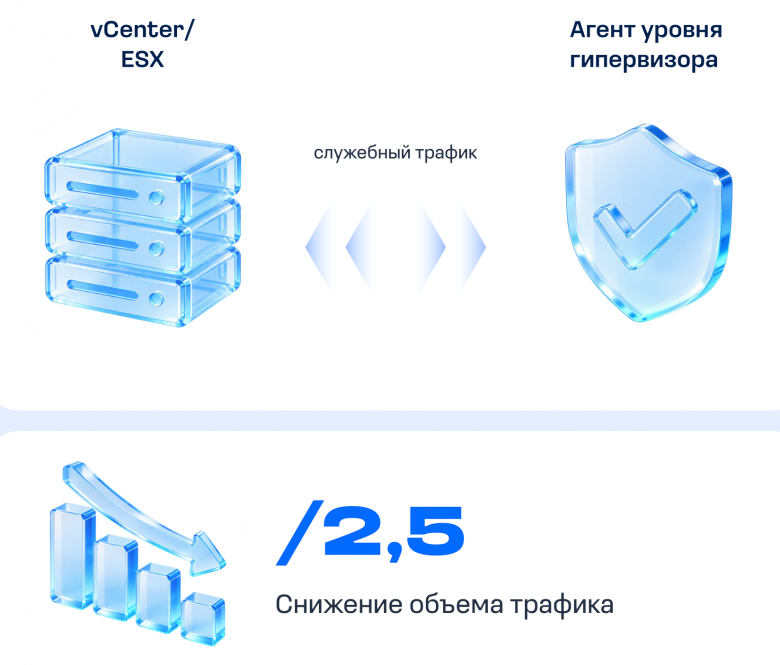
Теперь в применимых сценариях Кибер Бэкап лучше соответствует задаче минимизации конфликтов с рабочими нагрузками организаций, в том числе в высоконагруженных средах.
Минимизация служебного трафика агента с большинством других поддерживаемых систем виртуализации
Для остальных систем виртуализации (отечественных и свободно распространяемых) в этой версии Кибер Бэкапа реализовано сжатие трафика соединений между агентом и системой виртуализации.
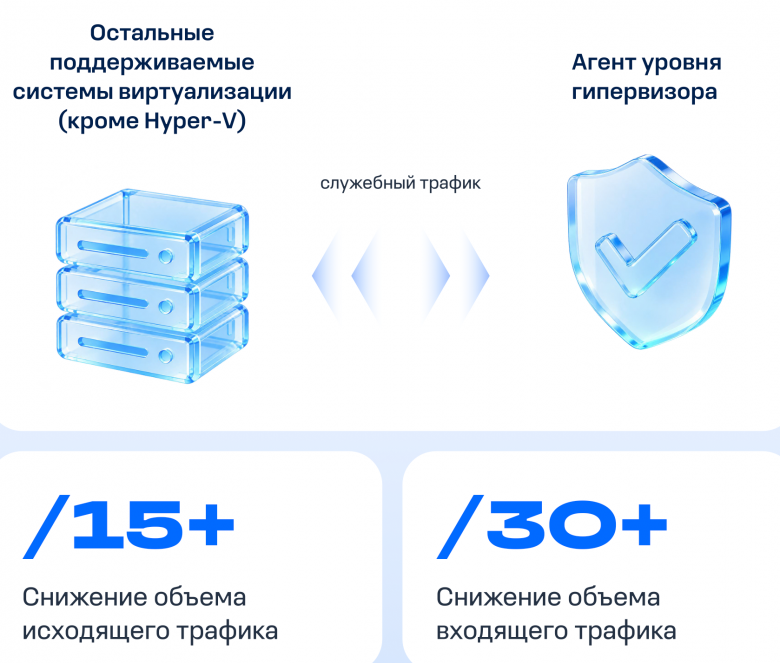
Это дало радикальное сокращение объёма служебного трафика — более чем на порядок, что особенно важно для высоконагруженных сценариев с большим числом виртуальных машин.
Выбор зоны доступности, ключевой пары и группы сервера при восстановлении ВМ в OpenStack
Виртуальные машины под управлением OpenStack имеют множество параметров. Чем больше из них можно настроить в интерфейсе Кибер Бэкапа при восстановлении, тем ниже ресурсоёмкость настройки ВМ в системе виртуализации после восстановления.
В этой версии Кибер Бэкапа мы добавили возможность настройки зоны доступности, ключевой пары и группы сервера ВМ при восстановлении.
Защита ВМ VMmanager
Защита нагрузок платформ виртуализации на уровне гипервизора — современный стандарт систем резервного копирования, дающий множество преимуществ по сравнению с защитой агентами внутри виртуальных машин. Поэтому Кибер Бэкап поддерживает около двух десятков платформ виртуализации, большая часть которых — отечественные и свободно распространяемые.
В этом релизе семейство поддерживаемых в данном режиме систем виртуализации пополнилось популярной отечественной платформой VMmanager.
Развёртывание защиты и само резервное копирование ВМ под её управлением стали существенно быстрее, исключена конкуренция агентов с рабочими нагрузками виртуальных машин за ресурсы, а также обеспечена возможность миграции виртуальных машин из‑под управления зарубежных платформ виртуализации путём резервного копирования и восстановления из резервной копии.
Корпоративные коммуникации
Сервисы корпоративных коммуникаций — важная составляющая единого информационного пространства организаций, обеспечивающая эффективный обмен данными и рабочими процессами. Связка развёрнутого в локальном контуре сервиса почты, календарей и контактов с системой резервного копирования востребована пользователями: её возможности позволяют обеспечить производительное резервное копирование крупных инфраструктур, сниженную нагрузку на сеть, минимальное время восстановления, миграцию почтовых ящиков, а также соответствие требованиям ИБ.
В связи с этим мы обеспечиваем интеграции с популярными зарубежными и отечественными системами корпоративных коммуникаций, расширяя их список и развивая функциональность.
Интеграция с RuPost
В этом релизе мы представляем интеграцию с популярной отечественной системой корпоративных коммуникаций RuPost.
Агент для RuPost, разворачиваемый на хосте почтовой системы под управлением ОС Linux, обеспечивает полное и инкрементное резервное копирование почтовых ящиков, включая сообщения, календари и другие данные, а также восстановление в исходный или новый (с ограничениями) экземпляр сервера RuPost. В следующих версиях Кибер Бэкапа возможности защиты сервиса будут улучшены.
Защита ещё одной ключевой отечественной системы корпоративных коммуникаций позволяет расширить список инфраструктур, для которых Кибер Бэкап обеспечивает полностью централизованную защиту данных без необходимости использования внешних инструментов резервного копирования и восстановления.
Повышенная масштабируемость защиты Почты VK WorkSpace
Кибер Бэкап — система резервного копирования, применимая в крупных инфраструктурах, состоящих из тысяч и десятков тысяч источников данных, среди которых наиболее многочисленный тип — почтовые ящики.
В этой версии системы максимальное число почтовых ящиков популярного сервиса корпоративных коммуникаций Почта VK WorkSpace под защитой одного экземпляра сервера управления выросло с 60 000 до 85 000.
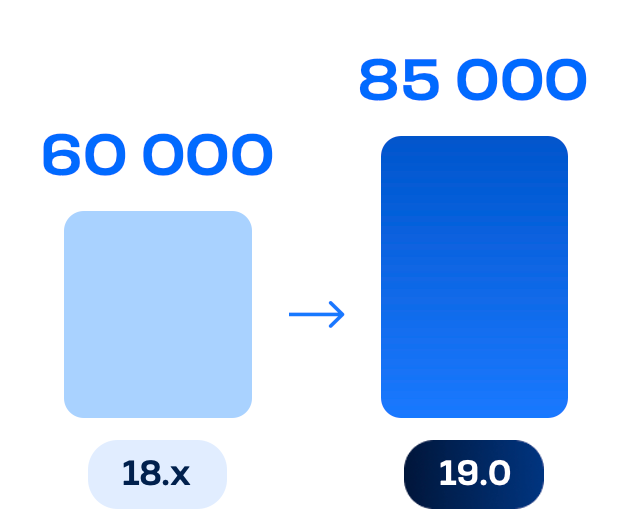
Кибер Бэкап продолжает обеспечивать централизованную защиту крупнейших инфраструктур в рамках единой инсталляции, в том числе поддерживая сценарии их резкого или устойчивого роста.
Мониторинг и информирование
В этой версии Кибер Бэкапа:
Полностью переработаны уведомления Кибер Бэкапа. Масштабирование до десятков тысяч источников и тысяч планов, охват всех защищаемых объектов
Возможность получения уведомлений в мессенджере Макс
Поддержка передачи метрик и логов в системы ИТ‑мониторинга расширена интеграцией с Zabbix
Интеграция с Zabbix
В корпоративных ИТ‑инфраструктурах для централизованного мониторинга ключевых сервисов, в том числе систем резервного копирования, широко применяются специализированные системы. Централизованный мониторинг ключевых корпоративных систем обеспечивает своевременную визуализацию событий и ускоряет реакцию на инциденты, повышая общую эффективность управления инфраструктурой.
В прошлой версии Кибер Бэкапа мы обеспечили возможность передачи метрик и логов в Prometheus и Loki, а также разработали базовую контрольную панель для системы визуализации и анализа Grafana с широкими возможностями индивидуализации дополнительными метриками, передаваемыми через запросы API.
В этой версии мы обеспечили интеграцию с другой системой ИТ‑мониторинга, разработав входящий в комплект поставки шаблон для создания контрольной панели Кибер Бэкапа в Zabbix.
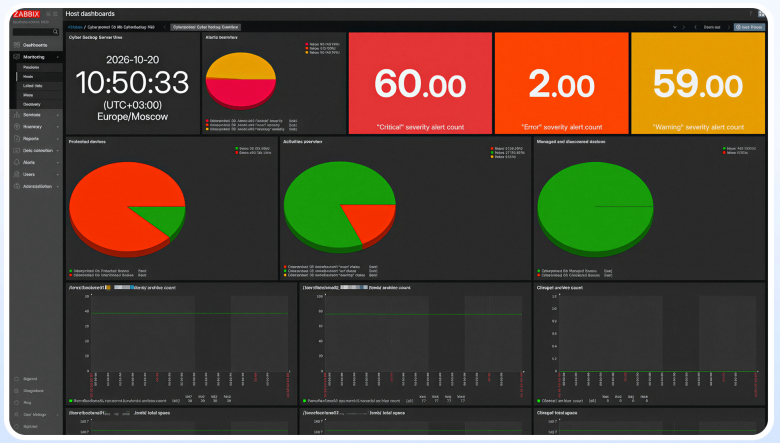
Теперь метрики и данные нашей СРК могут быть включены в единый контур мониторинга на базе любого из двух наиболее популярных типов решений централизованного ИТ‑мониторинга.
Новая система уведомлений и интеграция с мессенджером Макс
Информирование о ключевых аспектах работы системы и статусе заданий обеспечивает необходимую осведомленность о процессах резервного копирования и восстановления и поддерживается рядом встроенных функциональных возможностей Кибер Бэкапа, включающих отображение ключевых метрик на панели мониторинга, отчеты и уведомления. Последние позволяют организовать оперативное информирование о критичных событиях, ошибках, предупреждениях или успешно выполненных заданиях в зависимости от выбранных типов оповещений, как общесистемных, так и для выбранных источников данных.
До этого релиза такие уведомления были неприменимы к ряду источников данных, в то время как их отправка поддерживалась исключительно по электронной почте. В этой версии Кибер Бэкапа мы представляем новую систему на базе полностью переработанной службы уведомлений.
Эта новая служба выдерживает нагрузки, связанные с отправкой уведомлений для десятков тысяч источников данных и тысяч планов защиты, поддерживая таким образом растущую масштабируемость всей системы. Сами уведомления теперь применимы ко всем защищаемым Кибер Бэкапом источникам данных, включая последние добавленные, а также могут быть отправлены как на электронную почту, так и в популярный отечественный мессенджер Макс.
Новая система уведомлений предназначена к использованию организациями любого размера, как в связке с централизованными системами ИТ‑мониторинга, так и без. Для малых организаций и организаций, не использующих такие системы, внутренние уведомления Кибер Бэкапа остаются единственным способом оповещения о событиях резервного копирования и восстановления. Для средних и крупных, использующих системы централизованного ИТ‑мониторинга, — становятся первичным, более оперативным и не зависящим от доступности сторонней системы способом отправки уведомлений. В сценариях обслуживания систем централизованного ИТ‑мониторинга отдельными от администрирования СРК командами, администраторы СРК в отсутствие прав на изменение конфигурации централизованных систем, получают необходимую автономию работы с прямым каналом отправки, позволяющую в том числе настраивать интеграцию с третьими системами, например, Service Desk.
Новая реализация уведомлений в Кибер Бэкапе также закладывает фундамент для дальнейшего развития этой группы функциональных возможностей, включая универсальный интерфейс отправки в широкий список мессенджеров, уведомления для мини‑планов и других.
Неизменяемость резервных копий
Помимо развития программных механизмов обеспечения неизименяемости резервных копий и их содержимого, мы активно сотрудничаем с нашими технологическими партнерами для обеспечения совместимости решений. В этом релизе реализована интеграция с AMT InfoDiode (data diode). Резервные копии физически изолированы от сети и не могут быть изменены, в том числе при атаках вредоносного ПО.
Интеграция с однонаправленным шлюзом AMT InfoDiode
Решения класса data diode, или однонаправленные шлюзы передачи данных, представляют собой аппаратные или программно‑аппаратные комплексы, физически обеспечивающие передачу данных только в одном направлении.
В контексте хранения резервных копий их ценность обусловлена соответствием актуальным методам обеспечения возможности восстановления: неизменяемости резервных копий и автоматизации обеспечения физической изоляции их хранилищ (air‑gap) от сети.
В этом релизе мы обеспечили совместимость с отечественным решением этого класса — AMT InfoDiode, хранилище которого подключено по протоколу SMB.
Записанные с его использованием на систему хранения данные дискового и файлового резервного копирования физически изолированы от сети организации и не могут быть изменены, в том числе в сценариях атак с использованием шифровальщиков или вайперов.
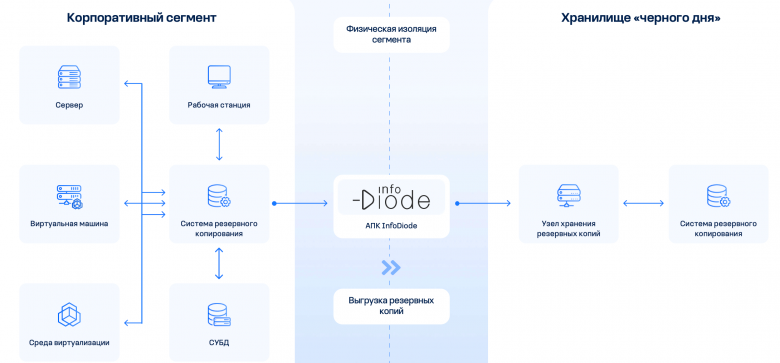
Этот вариант защиты резервных копий имеет свои ограничения: в частности, он не поддерживает дедупликацию и инкрементное резервное копирование, а также подходит для сценариев холодного хранения резервных копий. Резервные копии могут передаваться в хранилище в рамках операций резервного копирования, репликации или экспорта. Подробнее об интеграции писали здесь.
Репозиторий агента для ОС Linux
Для управления жизненным циклом множества агентов защиты необходимы инструменты их централизованного автоматического развёртывания и обновления. В Кибер Бэкапе такие инструменты уже доступны для части агентов, что снижает трудозатраты и нагрузку на сетевую инфраструктуру организаций при выполнении соответствующих операций.
В данной версии Кибер Бэкапа мы реализовали подобный инструмент и для агента защиты ОС Linux — централизованный репозиторий.
Это первая версия репозитория, предназначенная для развёртывания в инфраструктуре пользователя. Она позволяет устанавливать агент защиты для ОС Linux на множество Linux‑систем через менеджер пакетов RPM. Всё необходимое для развёртывания репозитория, включая средства развёртывания и пакеты агента, входит в комплект поставки.
Поддержку дополнительных агентов для СУБД и бизнес‑приложений, обновление и удаление агентов, ранее установленных из общего дистрибутива, поддержку менеджера пакетов DEB, а также другие востребованные функции и совместимости мы планируем добавить в следующих версиях Кибер Бэкапа.
Изменения в лицензировании
Лицензирование корпоративных программных продуктов — это, прежде всего, построение гибкой, управляемой и безопасной системы распространения прав на их использование.
Чтобы надёжнее защитить правомерное использование лицензий, ускорить операции с ними и проверку лицензионного статуса, а также обеспечить масштабируемость всей системы — особенно при работе в крупных инфраструктурах уровня enterprise, — в этой версии Кибер Бэкапа были внедрены следующие изменения:
Лицензионные ключи заменены на лицензионные файлы, защищённые цифровой подписью Киберпротекта.
Добавлена активация лицензионных файлов через привязку лицензий к инсталляции сервера управления, что делает невозможным их использование на других инсталляциях.
Личный кабинет стал неотъемлемой частью работы с лицензиями Кибер Бэкапа и выполняет роль единой консоли управления для всех доступных пользователю лицензий.
Загрузочный носитель
Загрузочный носитель Кибер Бэкапа — это многофункциональный инструмент, который позволяет создавать резервные копии систем и данных в формате TIBX, восстанавливать системы и их данные, в том числе на отличающееся аппаратное обеспечение, проверять резервные копии, синтезировать полные резервные копии из цепочек инкрементов до выбранной точки восстановления, создавать тома дисков, а также выполнять ряд других функций, востребованных в средах, где невозможно централизованное управление резервным копированием и восстановлением.
В комплект поставки Кибер Бэкапа входят готовые загрузочные носители для Linux и Windows, а также мастер создания загрузочных носителей. С его помощью можно создавать пользовательские образы с заданными параметрами отображения дисков, языка интерфейса, настроек ядра и меню загрузки, добавлять собственные драйверы для специфического аппаратного обеспечения, а также включать или отключать ряд других компонентов.
В предыдущих версиях Кибер Бэкапа полный функционал загрузочного носителя был доступен только при добавлении лицензии Кибер Бэкапа. В этой версии мы сняли это ограничение, сделав носитель полностью бесплатным.
Этот шаг направлен как на упрощение работы с инструментом для лицензированных пользователей Кибер Бэкапа, так и на предоставление широкому кругу пользователей, заинтересованных в мощном инструменте резервного копирования и восстановления вне сценариев централизованного управления с автоматизацией ключевых операций, возможности защищать данные с использованием технологий корпоративного класса без каких‑либо затрат.
Заключение
Кибер Бэкап 19 — это очередной шаг в развитии нашей системы резервного копирования, ориентированный на потребности крупных инфраструктур и актуальные требования рынка. В этом релизе мы сосредоточились на расширении поддержки популярных СУБД и систем виртуализации, повышении масштабируемости ключевых операций и укреплении механизмов защиты данных.
Мы дополнили защиту PostgreSQL поддержкой кластеров Jatoba, механизма walsummary и библиотеки libpgprobackup, что даёт пользователям больше гибкости в построении стратегий резервного копирования и снижает нагрузку на инфраструктуру. В части виртуализации мы оптимизировали работу с большинством поддерживаемых систем виртуализации: для VMware сократили служебный трафик в 2,5 раза, а для остальных систем — в 15–30 раз и расширили список поддерживаемых платформ за счёт VMmanager. Для OpenStack добавлены новые возможности настройки при восстановлении виртуальных машин.
Существенно переработана подсистема уведомлений: теперь она масштабируется до десятков тысяч источников данных, охватывает все типы защищаемых объектов и поддерживает отправку сообщений в мессенджер Макс. Интеграция с Zabbix дополнила уже доступные возможности мониторинга через Prometheus, Loki и Grafana.
Отдельного внимания заслуживают интеграция с RuPost, рост максимального числа защищаемых почтовых ящиков VK WorkSpace до 85 000, поддержка однонаправленного шлюза AMT InfoDiode для физической изоляции резервных копий, а также появление централизованного репозитория агента для Linux.
Изменения в лицензировании — переход на защищённые цифровой подписью лицензионные файлы с привязкой к инсталляции сервера управления — направлены на повышение безопасности и управляемости лицензий в корпоративной среде.
Кибер Бэкап 19 — это не только набор новых функций, но и фундамент для дальнейшего развития продукта. Мы продолжим расширять список поддерживаемых систем, улучшать производительность и удобство администрирования, чтобы обеспечивать надёжную защиту данных в инфраструктурах любого масштаба.
Обновление, документация, тестирование продукта
Кибер Бэкап 19 уже доступен на сайте. документация обновлена, для новых пользователей предлагается 30-дневная пробная версия с полной технической поддержкой.